

Цели 34 рускоговорящи банди, разпространяващи зловреден софтуер за кражба на информация по модела „крадец като услуга“, са откраднали не по-малко от 50 милиона пароли през първите седем месеца на 2022г.
„Стойността на нелегалния пазар на откраднатите данни за логване и компрометираните банкови карти се оценява на около 5,8 млн. долара“, се казва в доклад на Group-IB със седалище в Сингапур.
Освен ограбването на пароли, крадците са събрали и 2,11 млрд. файла с бисквитки, 113 204 крипто портфейла и 103 150 платежни карти.
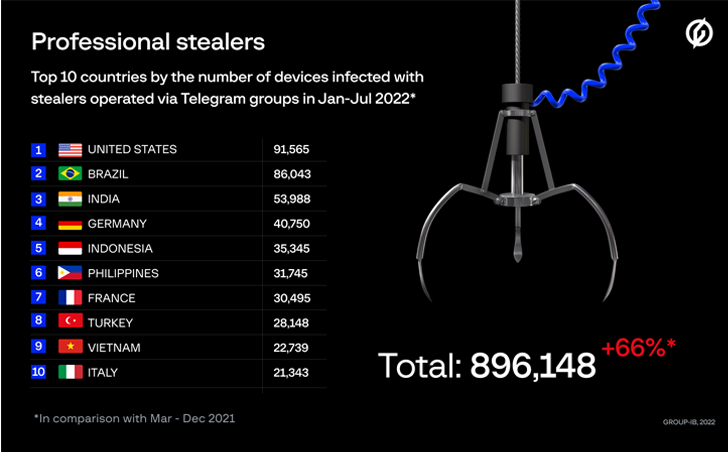
По-голямата част от жертвите се намират в САЩ, следвани от Бразилия, Индия, Германия, Индонезия, Филипините, Франция, Турция, Виетнам и Италия. Общо 890 000 устройства в 111 държави са били заразени в посочения период от време.
Group-IB заяви, че членовете на няколко измамнически групи, които разпространяват Stealer Malware, са участвали преди това в операцията Classiscam.
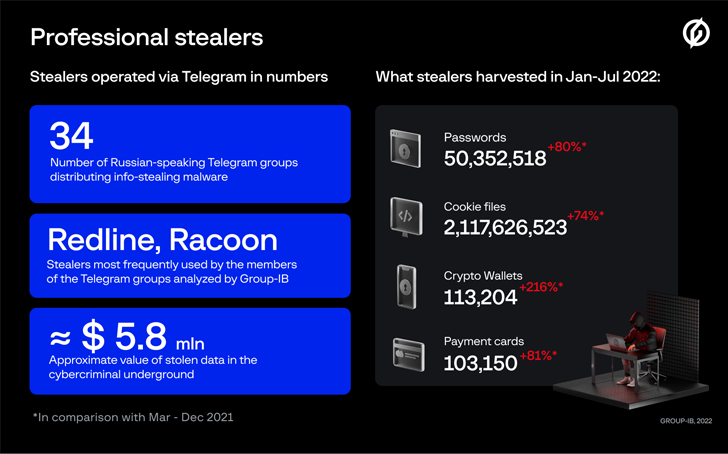
Тези групи, които са активни в Telegram и имат средно около 200 членове, са йерархични и се състоят от администратори и работници (или трафиканти), като последните са отговорни за насочването на нищо неподозиращите потребители към крадци на информация като RedLine и Raccoon.
Това се постига чрез създаване на уебсайтове-примамки, които се представят за известни компании и подмамват жертвите да изтеглят зловредни файлове. Връзките към такива уебсайтове на свой ред се вграждат във видеопрегледи в YouTube за популярни игри и лотарии в социалните медии или се споделят директно с изпълнителите на NFT.
„Обикновено администраторите дават на работниците както RedLine, така и Racoon в замяна на дял от откраднатите данни или пари“, казват от компанията. „Някои групи използват едновременно три софтуера за кражба на данни, докато други имат в арсенала си само един.“
След успешен пробив киберпрестъпниците продават откраднатата информация в тъмната мрежа с цел парична печалба.
Проучването подчертава решаващата роля на Telegram за улесняване на редица престъпни дейности, включително функционирането му като център за обявяване на актуализации на продукти, предлагане на поддръжка на клиенти и ексфилтриране на данни от компрометирани устройства.
Констатациите следват и нов доклад на SEKOIA, в който се разкрива, че седем различни екипа от трафиканти са добавили към своя инструментариум перспективен инструмент за кражба на информация, известен като Aurora.
„Популярността на схемите, включващи стийлъри, може да се обясни с ниската бариера за навлизане“, обяснява Group-IB. „Начинаещите не трябва да имат напреднали технически познания, тъй като процесът е напълно автоматизиран и единствената задача на работника е да създаде файл – крадец в бота на Telegram и да насочи трафика към него.“


