Откриха нова вълна от кампания за мобилно наблюдение, насочена към уйгурската общност като част от дългогодишна операция на шпионски софтуер, активна поне от 2015г., разкриха в четвъртък изследователи по киберсигурност.
Нахлуванията, първоначално приписани на група с името Scarlet Mimic през януари 2016г., се оказва, че са обхванали 20 различни варианта на зловреден софтуер за Android, които са били маскирани като книги, снимки и аудио версия на Корана. Злонамереният софтуер, макар и сравнително несложен от техническа гледна точка, идва с широки възможности за кражба на чувствителни данни от заразено устройство, изпращане на SMS съобщения от името на жертвата, извършване на телефонни обаждания и проследяване на местоположението.
Освен това, има възможност за запис на входящи и изходящи телефонни обаждания, както и заобикалящо аудио.
„Всичко това го прави мощен и опасен инструмент за наблюдение“, каза израелската фирма за киберсигурност Check Point в техническо задълбочено проучване, наричайки шпионския софтуер MobileOrder.
Струва си да се отбележи, че част от кампанията наскоро беше разкрита от изследователи от MalwareHunterTeam и Cyble, в която книга, написана от лидера на уйгурите в изгнание Долкун Иса, е използвана като примамка за доставяне на зловреден софтуер.
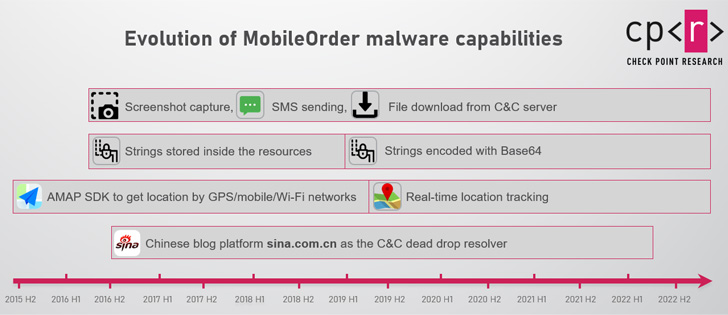
Check Point заявиха, че са наблюдавали артефакти на MobileOrder в интернет още от 2015г. до средата на август 2022г., с изключение на 2021 г., когато не е открит нито един.
Кампаниите за атака вероятно включват използването на тактики за социално инженерство, за да подмамят нищо неподозиращите жертви да стартират злонамерени приложения, които препращат към привидно безобидни документи, снимки и аудио файлове.
Тези приложения съдържат различни примамки, включително PDF за партизанска война и снимки, свързани с разполагането на паравоенни сили в Урумчи, столицата на Синдзян-Уйгурския автономен регион, след смъртоносната атака през април 2014г.
Отварянето на фалшивото приложение от своя страна стартира примамващ документ, предназначен да отвлече вниманието на целта от забелязването на злонамерените действия във фонов режим.
„Някои от версиите също изискват Device Admin и root достъп, което не само дава пълен достъп на зловредния софтуер до устройството, но и не позволява на жертвата лесно да деинсталира приложението“, казаха изследователите.
Други функции, поддържани от MobileOrder, включват изпълнение на отдалечена команда и дори премахване на допълнителни Android Package (APK) файлове.
Приписването на кампанията на Scarlet Mimic, на Check Point, произтича от ясни припокривания на кодове, споделена инфраструктура и еднакви виктимологични модели.
Освен това, продължаващото използване на MobileOrder сигнализира за промяна на вектора на атаката от десктоп към мобилно наблюдение, каквото е фактът, че хакерите преди това са били свързани със зловреден софтуер на Windows, наречен Psylo Trojan.
Въпреки че не е ясно кои от тези атаки през последните седем години са били успешни, самият факт, че автори на зловреден софтуер продължават да внедряват шпионския софтуер, е индикация, че някои от тези усилия са се отплатили.
„Устойчивостта на кампанията, еволюцията на злонамерения софтуер и постоянният фокус върху насочването към определени популации показват, че операциите на групата през годините са успешни до известна степен“, казаха от Check Point.