Bitwarden е една от многото услуги за управление на пароли, наред с LastPass, 1Password, Dashlane, Keeper и много други. За тези, които не са наясно, мениджърът на пароли вероятно е това, което си мислите, че е – софтуер, който управлява всичките ви пароли. Това ви предпазва от необходимостта да помните десетки или стотици пароли. Трябва да помните само една основна парола и, надяваме се, достъп до механизъм за многофакторно удостоверяване (MFA).
Това, което отличава Bitwarden от много други мениджъри на пароли, е, че той е с отворен код, като хоства изходния си код в GitHub, за да може всички да го видят. Някои могат да разглеждат софтуера с отворен код като нож с две остриета, когато прозрачността е уважавана, но също така позволява на потребители с нечисти намерения да откриват уязвимости в кода. Същевременно обаче той предоставя същия достъп и на изследователите по сигурността с намерение да защитят софтуера. Именно за това става дума в тази сага – изследователите да откриват и отстраняват уязвимостите в кода, преди лошите първи да се възползват от него.
Въпросните уязвимости са две: CVE-2018-25081 и CVE-2023-27974. CVE-2018-25081 гласи, че версиите на Bitwarden 2023.2.1 и следващите са уязвими към автоматично попълване, когато потребителят посещава поддомейн на URL адрес. За да разберете по-добре това, ето една проста инфографика, която показва разликата между поддомейни, имена на хостове и домейни от първо ниво (TLD):

Така че, ако потребителят посети amazon.com и „Автоматично попълване при зареждане на страницата“ е разрешено, Bitwarden ще попълни полетата за удостоверяване вместо вас, както се очаква. Ако обаче посетите aws.amazon.com, тогава полетата все още се попълват автоматично. Защо това е проблем? Е, някои облачни услуги използват поддомейни за хостинг услуги. Така че нападателят може да подправи Amazon или нещо подобно, да го хоства на поддомейн на облака и ако щракнете върху отметката, тези идентификационни данни се попълват автоматично на злонамерения поддомейн. Настоящата поправка на Bitwarden е да се деактивира функцията „Автоматично попълване при зареждане на страница“, която в момента се конфигурира по подразбиране.
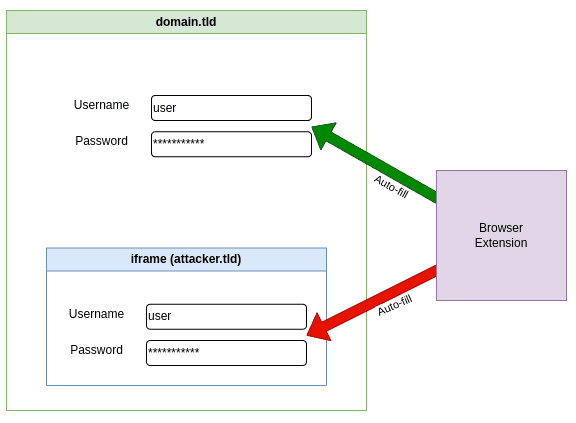
Другият CVE, CVE-2018-25081, използва същата функция за автоматично попълване, но се експлоатира по различен начин. При тази уязвимост нападателят може да компрометира уебсайт и да покаже iframe за удостоверяване, който се попълва автоматично, когато потребителят посети домейна. Няма смисъл да изобретяваме колелото отново; изследователите от Flashpoint перфектно описват как се случва това. Препоръчваме ви да прочетете тяхната кратка и добре описана публикация за тази уязвимост в iframe, ако искате да я разберете по-добре.