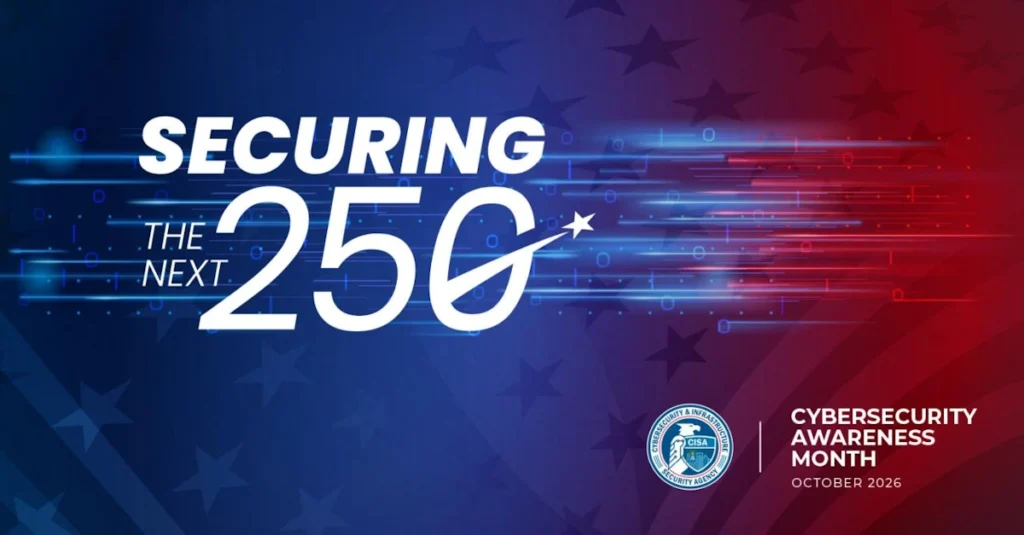

Американската агенция за киберсигурност и инфраструктурна сигурност (CISA) стартира кампанията Cybersecurity Awareness Month 2026 под мотото „Securing the Next 250“. Инициативата е свързана с 250-годишнината на САЩ и поставя акцент върху изграждането на по-сигурна цифрова среда, особено за системите, от които зависят критичните услуги.
От защита на системите към устойчивост на операциите
За операторите на критична инфраструктура CISA предлага практиката „3R“ – Reduce, Replace, Recover – намаляване на атакуваемата повърхност, подмяна на устройства и системи извън поддръжка и бързо възстановяване на работата след инцидент.
Агенцията препоръчва още системно регистриране на събитията, резервно копиране и криптиране на данните, както и поддържане и регулярно тестване на планове за реакция при инциденти. Организациите трябва да са готови и за сценарии, при които ключови системи или интернет достъпът временно не са налични.
Това е особено важно за сектори като водоснабдяване, транспорт, здравеопазване, енергетика и финансови услуги, където прекъсването на цифрова система бързо се превръща в оперативен и обществен проблем, а не просто в технически инцидент.
Четири основни навика за служителите
CISA отново поставя хората в центъра на ежедневната защита. Агенцията посочва четири основни практики:
- разпознаване и докладване на фишинг съобщения;
- използване на силни и уникални пароли;
- активиране на многофакторна автентикация и мениджъри на пароли;
- редовно обновяване на софтуера.
Тези действия имат практическо значение, защото ограничават едни от най-често използваните пътища към корпоративните системи – компрометирани идентификационни данни, фишинг и експлоатиране на известни уязвимости.
Плановете трябва да се проверяват, а не само да съществуват
CISA препоръчва организациите да разработват, актуализират и регулярно да упражняват планове за реакция при инциденти, включително при сценарии с ransomware. В тренировките трябва да участват не само техническите екипи, но и ръководството и юридическите специалисти.
Подходът показва важна промяна в разбирането за готовността: наличието на документ не означава, че организацията може реално да реагира. Планът трябва да бъде проверен в реалистичен сценарий, за да се установят слабите места в комуникацията, вземането на решения и възстановяването на услугите.
Критичната инфраструктура е изправена пред по-сложен риск
Според Рафаел Нарези, съосновател и главен изпълнителен директор на Centrii, традиционното разбиране за информираност – фокусирано върху фишинг, пароли и подозрителни връзки – вече не е достатъчно.
При критичната инфраструктура киберрискът е и оперативен риск. Компрометирана система за съхранение на енергия, възобновяем енергиен обект или отдалечена връзка може да не доведе до класически признаци на пробив, но да причини загуба на производство, нестабилна работа, намалена достъпност и директни финансови щети.
Затова организациите трябва да имат видимост не само върху собствените си активи, но и върху доставчиците и технологиите, от които зависят.
ИИ ускорява действията след проникване
Рам Вардараджан от Acalvio обръща внимание на друга слабост – какво се случва, след като нападателят вече е получил достъп.
Разузнаването на вътрешната среда позволява постепенно да се изгради карта на системите, връзките и потенциалните пътища към по-ценни ресурси. Според него ИИ може да ускори този процес, като помага при интерпретирането на резултати от заявки, избора на следващи системи за проверка и продължаването на действията с по-малко човешка намеса.
Това увеличава значението на сегментацията, контрола на достъпа и мониторинга, тъй като компрометирането на един акаунт или устройство не трябва автоматично да осигурява път към критични системи.
Посланието на Cybersecurity Awareness Month 2026 е, че устойчивостта не може да се изгражда с еднократно обучение. Организациите трябва постоянно да знаят какво защитават, кой има достъп до него, от какви външни зависимости се влияят и как ще продължат работа при сериозен инцидент.