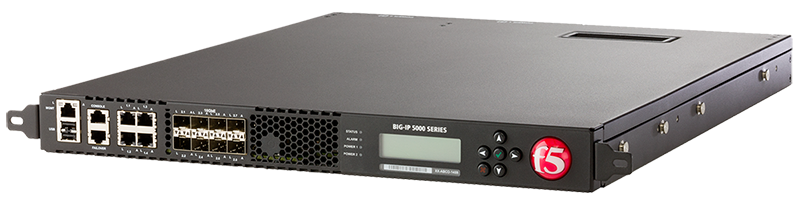

Американската компания за киберсигурност F5 призова клиентите си спешно да актуализират системите BIG-IP заради пет критични уязвимости, които могат да позволят на неавтентикирани атакуващи да предизвикат отказ на услуга или да изпълнят произволен код дистанционно. Проблемите засягат BIG-IP Access Policy Manager (APM) и програмируемата функционалност BIG-IP iRules. Компанията публикува извънредни корекции, но не посочва налични временни мерки за ограничаване на риска.
Пет критични уязвимости в BIG-IP
Петте уязвимости са проследявани под следните идентификатори:
- CVE-2026-121805
- CVE-2026-120292
- CVE-2026-120285
- CVE-2026-116953
- CVE-2026-123637
Всички са класифицирани като критични и произтичат от препълване на буфер в стека (stack-based buffer overflow). Те засягат BIG-IP Access Policy Manager – решението на F5 за централизирано управление на достъпа, както и програмируемата функционалност iRules.
При определени уязвими конфигурации неавтентикирани атакуващи могат да прекратят работата на Traffic Management Microkernel (TMM) и потенциално да изпълнят произволен код дистанционно.
TMM е ключов компонент на BIG-IP, който обработва мрежовия трафик. Прекъсването на работата му може да наруши достъпността на услугите, преминаващи през устройството, а възможността за изпълнение на код създава риск от по-сериозно компрометиране на системата.
Допълнителна уязвимост в BIG-IP APM SAML
F5 публикува и инженерни корекции за друга уязвимост с висока степен на сериозност – CVE-2026-126822. Тя засяга механизма SAML в BIG-IP APM и е причинена от грешка от типа integer underflow – аритметично препълване, при което стойност може да излезе извън допустимия диапазон.
Проблемът може да бъде експлоатиран от неавтентикирани отдалечени атакуващи за предизвикване на отказ на услуга. Според F5 прекъсването на трафика продължава, докато процесът TMM се рестартира.
Компанията предупреждава, че при определени условия уязвимостта може да доведе и до отдалечено изпълнение на код (RCE). Проблемът засяга равнището за обработка на данни (data plane), а не равнището за управление (control plane).
F5 посочва, че няма налични временни мерки за ограничаване на тези уязвимости и препоръчва инсталирането на извънредните корекции, публикувани на 18 ноември.
Над 177 000 BIG-IP инстанции са изложени в интернет
Мащабът на потенциалното излагане на риск е съществен. Според данните на Shadowserver в момента в интернет са видими над 177 000 BIG-IP инстанции, а повече от 14 600 IP адреса показват характеристики на BIG-IP APM.
Тези числа обаче не представляват брой потвърдени уязвими устройства. Няма публична информация колко от засечените инстанции са honeypot системи, използват засегнати конфигурации или вече са актуализирани.
Въпреки че F5 не съобщава за установена експлоатация на новите уязвимости в реални атаки, историята на продуктите BIG-IP показва защо подобни предупреждения трябва да се приемат сериозно.
Предишни уязвимости на F5 са използвани при реални атаки
През последните години киберпрестъпни и държавно подкрепяни групи многократно са използвали уязвимости във F5 продукти за проникване в корпоративни мрежи, картографиране на вътрешни сървъри, превземане на устройства, кражба на чувствителни файлове и внедряване на зловреден софтуер за унищожаване на данни.
Американската агенция за киберсигурност и инфраструктурна сигурност (CISA) е включила седем уязвимости на F5 в каталога си за известни активно експлоатирани уязвимости (Known Exploited Vulnerabilities – KEV) от ноември 2021 г. Четири от тях са били използвани и от групи, разпространяващи рансъмуер.
През септември F5 отстрани и друга критична уязвимост в BIG-IP APM – CVE-2026-94127, която е била експлоатирана като zero-day за отдалечено изпълнение на код.
Още по-сериозен контекст създава инцидентът, разкрит от компанията преди година. F5 съобщи, че през август 2025 г. държавно подкрепяни хакери са проникнали в нейни системи и са откраднали изходен код, както и информация за все още непубликувани уязвимости в BIG-IP.
Администраторите трябва да приложат извънредните корекции
F5 обслужва над 23 000 клиенти, сред които 80% от компаниите във Fortune Global 500 и 48 от 50-те най-големи американски компании във Fortune 50. Това прави сигурността на нейните продукти значим фактор за защитата на корпоративната инфраструктура.
Организациите, използващи BIG-IP APM и iRules, трябва да проверят засегнатите конфигурации и да приложат публикуваните корекции възможно най-скоро. Особено важно е да се провери и версията на BIG-IP APM, тъй като допълнителната уязвимост CVE-2026-126822 засяга SAML функционалността.
Липсата на потвърдена експлоатация не означава липса на риск. При устройства, които обработват и маршрутизират критичен корпоративен трафик, успешно компрометиране може да засегне не само самата платформа, но и достъпността и сигурността на множество свързани услуги.