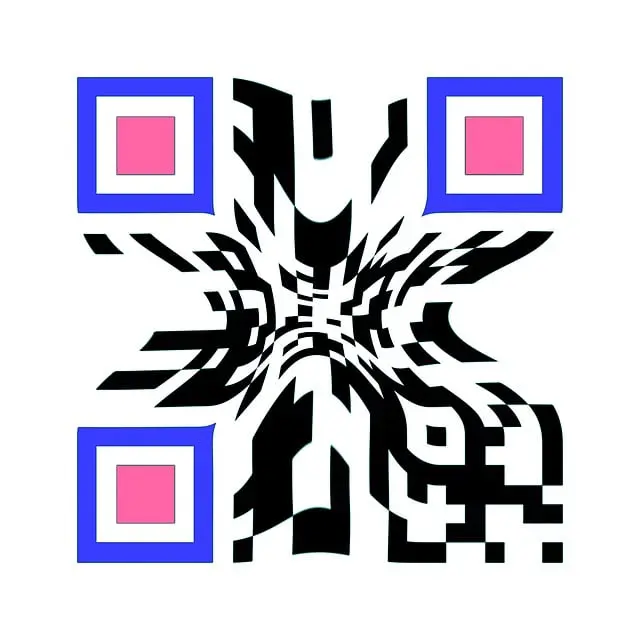

Вместо класически прикачен QR код под формата на изображение (PNG, JPG), атакуващите генерират QR кода изцяло чрез HTML таблица. Всеки „пиксел“ на QR кода представлява отделна клетка в таблица с размер 35×35, оцветена в черно или бяло чрез CSS.
За крайния потребител резултатът изглежда почти нормално – QR кодът е видим и сканируем, макар и леко „сплескан“. За защитните системи обаче това не е изображение, а обикновено HTML съдържание, което често не се подлага на QR анализ.
Защо защитите се провалят
Повечето съвременни имейл защитни платформи:
-
търсят прикачени изображения;
-
извличат и анализират QR кодове от bitmap формати;
-
оценяват URL адресите, кодирани в тях.
HTML-базиран QR код не попада в тези сценарии. За системата това е просто таблица с цветни клетки – напълно легитимен HTML елемент. Така атаката минава „под радара“, без да активира стандартните сигнатури и евристики.
Социалният елемент – познат, но ефективен
Съдържанието на имейлите е умишлено минималистично:
-
кратък текст;
-
стандартен бизнес контекст;
-
призив да се „прегледа и подпише документ“.
Това е класически пример за socio-technical атака, при която техниката и човешкото поведение работят заедно. QR кодът прехвърля потребителя директно към фишинг страница, където се събират идентификационни данни.
Не е ново, но е тревожно адаптирано
Самата идея за HTML QR кодове не е нова. Новото е, че:
-
се използва масово в реални фишинг кампании;
-
е насочена конкретно към експлоатация на слепи зони в защитните системи;
-
показва, че атакуващите внимателно наблюдават как работят корпоративните защити.
Това е класическият „котка и мишка“ модел в киберсигурността – всяка автоматизация ражда нов метод за заобикалянето ѝ.
Какво означава това за организациите
Този тип атаки ясно показват, че:
-
QR кодът не е безопасен елемент, независимо как е доставен;
-
защитите, базирани само на съдържание и сигнатури, са недостатъчни;
-
фокусът трябва да се измести към поведенчески анализ, URL sandboxing и обучение на потребителите.
Имейл с QR код – независимо дали е изображение или HTML – трябва да се третира със същото ниво на подозрение, както класически фишинг линк.
HTML-базираните QR кодове са малка техническа промяна с голямо въздействие върху сигурността. Те демонстрират колко лесно атакуващите могат да заобиколят утвърдени защитни модели и напомнят една стара истина: няма универсална техническа защита срещу социално инженерство. Единственият устойчив отговор остава комбинацията от адаптивни технологии, контекстуален анализ и добре информирани потребители.