

Нов анализ на инструментите, използвани от операцията Black Basta, установи връзки между нея и групата FIN7 (известна още като Carbanak).
Тази връзка „би могла да подскаже, че Black Basta и FIN7 поддържат специални отношения или че едно или повече лица принадлежат и към двете групи“, заяви фирмата за киберсигурност SentinelOne в техническо описание, споделено с The Hacker News.
На Black Basta, която се появи по-рано тази година, се приписва изнудваческа атака, от която са пострадали над 90 организации към септември 2022г., което предполага, че противникът е както добре организиран, така и добре обезпечен.
Един от забележителните аспекти, който отличава групата, според SentinelOne, е фактът, че няма признаци операторите ѝ да се опитват да набират филиали или да рекламират зловредния софтуер като RaaS в даркнет форуми или пазари за криминален софтуер.
Това поражда възможността разработчиците на Black Basta или да изключат филиалите от веригата и да разгърнат рансъмуера чрез собствен набор от инструменти, или пък да работят с тесен набор от филиали, без да е необходимо да рекламират своя warez.
Известно е, че веригите от атаки, включващи Black Basta, използват QBot (известен още като Qakbot), който на свой ред се доставя чрез фишинг имейли, съдържащи документи на Microsoft Office, базирани на макроси, а по-новите инфекции се възползват от ISO и LNK дропери, за да заобиколят решението на Microsoft да блокира макросите във файловете, изтеглени от интернет по подразбиране.
След като Qakbot получи трайна опора в целевата среда, операторът Black Basta излиза на сцената, за да извърши разузнаване, като се свърже с жертвата чрез задната врата, последвано от използване на известни уязвимости (напр. ZeroLogon, PrintNightmare и NoPac) за увеличаване на привилегиите.
На този етап се използват и задни вратички като SystemBC (известна още като Coroxy) за ексфилтрация на данни и изтегляне на допълнителни зловредни модули, преди да се извърши странично придвижване и да се предприемат стъпки за отслабване на защитата чрез деактивиране на инсталираните решения за сигурност.
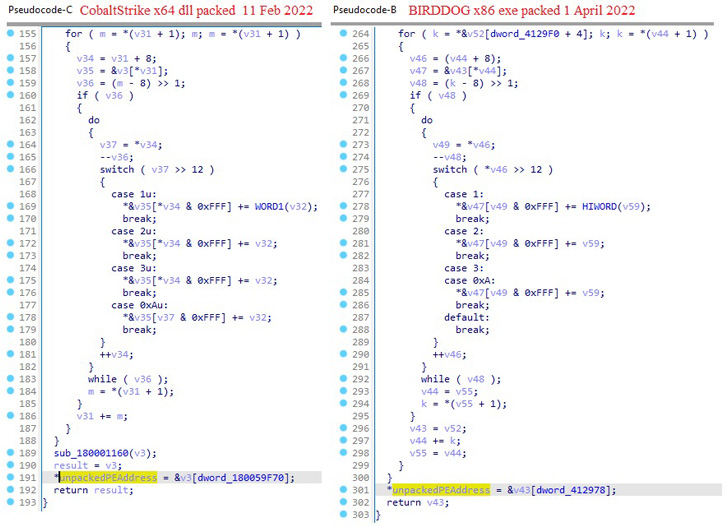
Това включва и персонализиран инструмент за избягване на EDR, който е бил използван изключително при инциденти с Black Basta и е вграден в задна вратичка, наречена BIRDDOG, наричана още SocksBot, която е била използвана в няколко атаки, приписвани преди това на групата FIN7.
Синдикатът за киберпрестъпност FIN7, действащ от 2012г., има опит в организирането на мащабни кампании за зловреден софтуер, насочени към системите за продажба в пунктовете за продажба (PoS), предназначени за ресторантьорството, хазарта и хотелиерството, с цел финансови измами.
През последните две години обаче групата се насочи към рансъмуер за незаконно генериране на приходи, първо като Darkside, а след това като BlackMatter и BlackCat, без да споменава създаването на фалшиви фиктивни компании за набиране на неволни тестери за проникване, които да организират рансъмуер атаки.
„На този етап е вероятно FIN7 или някой от филиалите да е започнал да пише инструменти от нулата, за да разграничи новите си операции от старите“, казват изследователите Антонио Кокомаци и Антонио Пироци. „Вероятно разработчикът(ите), който(ито) стои(т) зад техните инструменти за нарушаване на защитата на жертвите, е или е бил разработчик за FIN7.“
Откритията идват седмици след като беше наблюдавано, че Black Basta използва троянския кон Qakbot за внедряване на фреймуърците Cobalt Strike и Brute Ratel C4 като втори етап на полезен товар при последните атаки.
„Екосистемата на криминалния софтуер непрекъснато се разширява, променя и развива“, заключават изследователите. „На FIN7 (или Carbanak) често се приписват иновациите в криминалното пространство, като извеждат атаките срещу банки и PoS системи до нови висоти, надхвърлящи схемите на техните колеги.“
Разкритието пристига и в момент, когато Мрежата за борба с финансовите престъпления в САЩ (FinCEN) съобщи за рязко нарастване на атаките с откупрансъмуер, насочени към местни структури, от 487 през 2020г. до 1489 през 2021г., като са понесени общи разходи в размер на 1,2 млрд. долара, което е 188% скок спрямо 416 млн. долара през предходната година.





