
Две критични уязвимости превръщат публично достъпния SSH в директен вход за нападателите
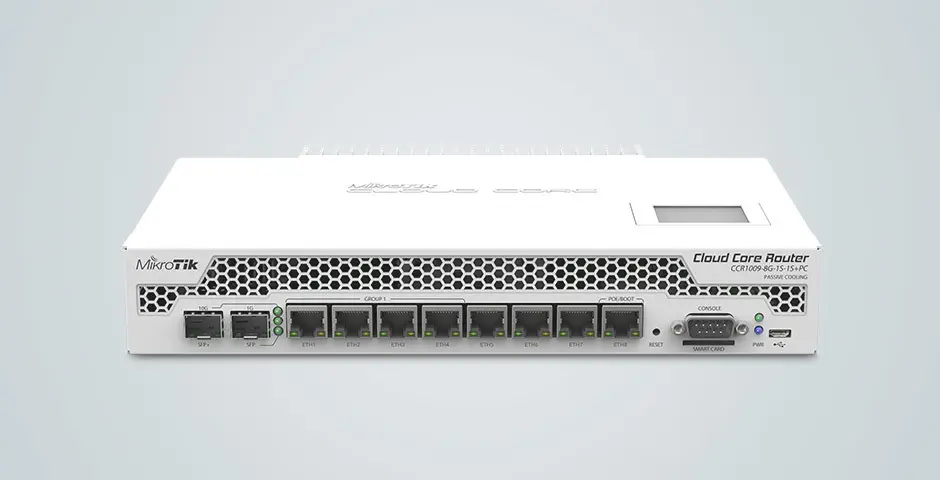
Администраторският интерфейс на един рутер може да се окаже най-прекият път към цялата корпоративна мрежа. Именно това демонстрира новата атака „MikroTrick“, която вече се използва активно срещу устройства с MikroTik RouterOS, изложени директно в интернет.
Атаката комбинира две критични уязвимости. CVE-2026-67276 позволява заобикаляне на SSH удостоверяването чрез неправилна проверка на RSA публични ключове. Нападателят може да използва потребителско име и публичния модул на ключа, за да създаде различен ключ и да получи достъп без съответния частен ключ.
Втората уязвимост – CVE-2026-86060 – позволява повишаване на привилегиите чрез специално конструирано потребителско име. Комбинацията превръща първоначалния достъп в пълен административен контрол над рутера.
Това вече не е теоретична заплаха
Уязвимостите са открити от полския CERT с помощта на модели за ИИ, а атаката вече е наблюдавана в реални условия.
Според предупреждението на CERT атакуващите търсят RouterOS устройства, чийто SSH е достъпен от публични мрежи. Към 5 септември са идентифицирани около 122 500 MikroTik устройства с изложен SSH интерфейс. Това не означава, че всички са уязвими, но показва мащаба на потенциалната атакуваема повърхност.
Ситуацията се усложнява от трета уязвимост – CVE-2026-67277, засягаща услугата bandwidth-test, която може да позволи изтичане на информация от паметта на ядрото или дистанционно сриване и рестартиране на устройството.
Какво трябва да направят компаниите?
1. Актуализирайте RouterOS незабавно.
MikroTik е публикувал корекции във версиите 7.25beta3, 7.24.2, 7.23.4 и 6.49.21.
2. Проверете дали SSH е достъпен от интернет.
Ако няма конкретна бизнес необходимост, външният SSH достъп трябва да бъде изключен или ограничен до VPN и доверени IP адреси.
3. Проверете логовете за следи от компрометиране.
Особено внимание трябва да се обърне на необичайни SSH събития, включително съобщения за вход с потребител -2 и създаване на нови потребители през SSH.
4. Проверете административните акаунти.
Наличие на непознат акаунт с високи привилегии е сериозен индикатор за компрометиране.
5. Не приемайте липсата на предупредителен маркер като доказателство за сигурност.
Новият механизъм на RouterOS може да открива определени следи от неоторизирани промени, но полският CERT изрично предупреждава, че липсата на такъв маркер не гарантира, че устройството не е било компрометирано.
Ако рутерът вече е компрометиран
Тогава просто обновяване не е достатъчно.
Устройството трябва да бъде изолирано, логовете и конфигурацията да бъдат запазени за анализ, след което да се извърши фабрично нулиране и възстановяване от доверена конфигурация. Следват задължителна смяна на пароли, SSH ключове и други секрети, които могат да са били изложени.
Рутерът не е просто мрежово устройство. Той е контролна точка към корпоративната инфраструктура.
Затова публично достъпният административен интерфейс без необходимост е не удобство, а отворена врата към бизнеса.