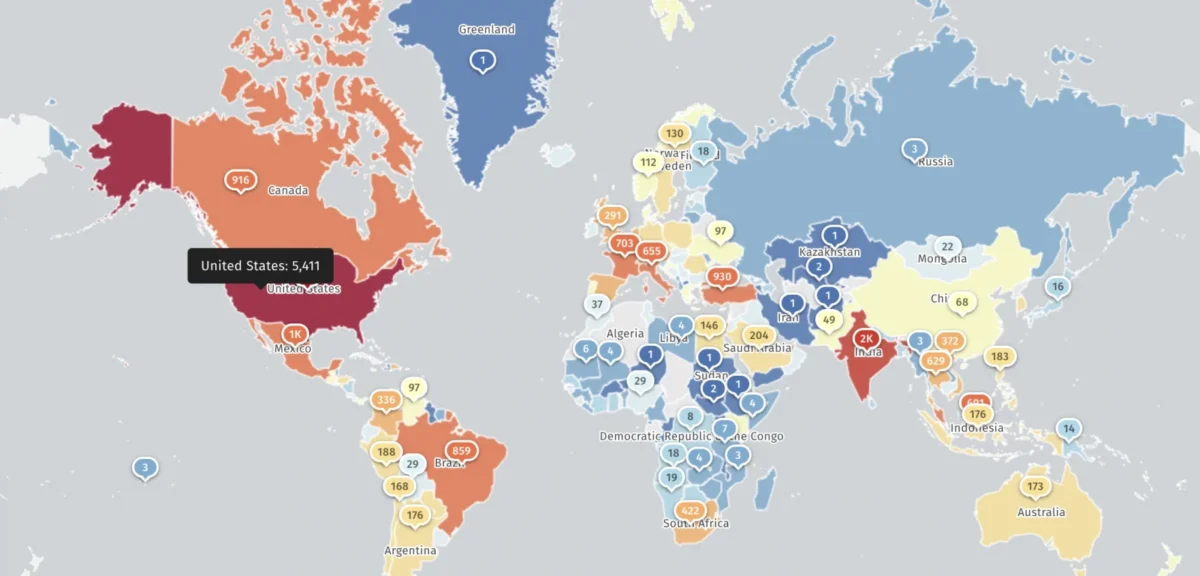
Над 25 000 устройства на Fortinet в момента са директно изложени в интернет с активирана функционалност FortiCloud Single Sign-On (SSO), на фона на активни атаки, които експлоатират критична уязвимост за заобикаляне на автентикацията. Данните са публикувани от организацията за интернет сигурност Shadowserver, която следи глобалната експозиция на уязвими системи.
Уязвимостта засяга ключови продукти от портфолиото на Fortinet и вече се използва активно от злонамерени лица за компрометиране на администраторски акаунти.
Каква е уязвимостта
Fortinet потвърди и коригира проблема на 9 декември, като публикува обновления за следните CVE идентификатори:
-
CVE-2025-59718 – засяга FortiOS, FortiProxy и FortiSwitchManager
-
CVE-2025-59719 – засяга FortiWeb
Уязвимостта позволява заобикаляне на механизма за удостоверяване чрез злоупотреба с FortiCloud SSO, като атакуващият може да се представи като легитимен администратор.
Fortinet уточнява, че FortiCloud SSO не е активиран по подразбиране, а се включва едва след като администраторът регистрира устройството към услугата FortiCare. На практика обаче това не намалява риска, тъй като именно регистрираните и поддържани устройства често са тези, които са публично достъпни.
Активна експлоатация „in the wild“
Според анализ на компанията за киберсигурност Arctic Wolf, уязвимостта вече се експлоатира активно. Атаките използват злонамерено подготвени SAML съобщения, чрез които:
-
се заобикаля автентикацията,
-
се получава администраторски достъп до уеб интерфейса,
-
и се изтеглят конфигурационните файлове на системата.
Тези файлове съдържат изключително чувствителна информация, включително:
-
хеширани администраторски пароли (подлежащи на offline cracking),
-
изложени интерфейси и услуги,
-
топология на мрежата,
-
политики на защитната стена,
-
интернет-експонирани услуги.
Компрометирането им дава на нападателя пълна картина на защитената среда и отваря път към последващи атаки.
Мащабът на експозицията
По последни данни на Shadowserver:
-
над 25 000 IP адреса показват активен FortiCloud SSO fingerprint,
-
над 5 400 от тях са в САЩ,
-
близо 2 000 – в Индия.
Паралелно с това изследователят Ютака Сейиджияма (Macnica) съобщава, че негови сканирания откриват над 30 000 Fortinet устройства, които:
-
имат активиран FortiCloud SSO,
-
излагат уеб административния интерфейс директно в интернет,
-
и потенциално са уязвими.
Към момента няма публична информация колко от тези системи вече са пачнати, което прави реалния риск трудно измерим, но вероятно значителен.
CISA реагира: задължително обновяване
Американската агенция за киберсигурност CISA добави уязвимостта в своя каталог на активно експлоатираните уязвимости, задължавайки всички федерални агенции в САЩ да приложат корекциите в рамките на една седмица, до 23 декември, съгласно Binding Operational Directive 22-01.
Тази стъпка ясно показва, че заплахата се счита за критична и текуща, а не хипотетична.
Fortinet – честа мишена на напреднали атаки
Устройствата на Fortinet от години са предпочитана цел за:
-
кибершпионаж,
-
организирана киберпрестъпност,
-
ransomware групи.
През февруари Fortinet разкри, че китайската група Volt Typhoon е използвала две уязвимости във FortiOS SSL VPN, за да компрометира мрежата на Министерството на отбраната на Нидерландия, използвайки специално разработен RAT – Coathanger.
По-скоро, през ноември, компанията предупреди и за FortiWeb zero-day, експлоатиран в реални атаки, само седмици след друг „тихо“ пачнат zero-day в същия продукт.
Какво показва този инцидент
Случаят ясно демонстрира няколко системни проблема:
-
административни интерфейси, изложени в интернет,
-
забавено прилагане на корекции,
-
и подценяване на SSO като атакуваща повърхност.
Фактът, че десетки хиляди устройства остават публично достъпни, въпреки дългата история на експлоатации срещу FortiOS, подчертава пропастта между наличните защитни механизми и реалната оперативна хигиена.
Комбинацията от активна експлоатация, масова експозиция и достъп до пълна системна конфигурация прави CVE-2025-59718 и CVE-2025-59719 едни от най-опасните Fortinet уязвимости за последния период.
За организациите това не е просто въпрос на пачване, а спешен тест за зрелостта на мрежовата и идентификационната сигурност.