До октомври 2024 г. всички държави от Европейския съюз (ЕС) трябва да транспонират в националното си законодателство Директивата за мрежова и информационна сигурност (NIS 2).
Киберпрестъпниците стават все по-ефективни, тъй като разработват все по-добри инструменти, засягащи все повече организации, които твърде често са недостатъчно подготвени. NIS 2 консолидира рамката за мрежова и информационна сигурност с цел подобряване на сигурността. Този нов европейски регламент драстично разширява обхвата на обхванатите организации. Той засяга дружества от най-различни сектори и размери – от МСП до големи корпорации. Този по-широк обхват несъмнено е предизвикателство за националните органи, които трябва да транспонират текста и да определят изискванията за сигурност, които ще се прилагат за разнородни организации.
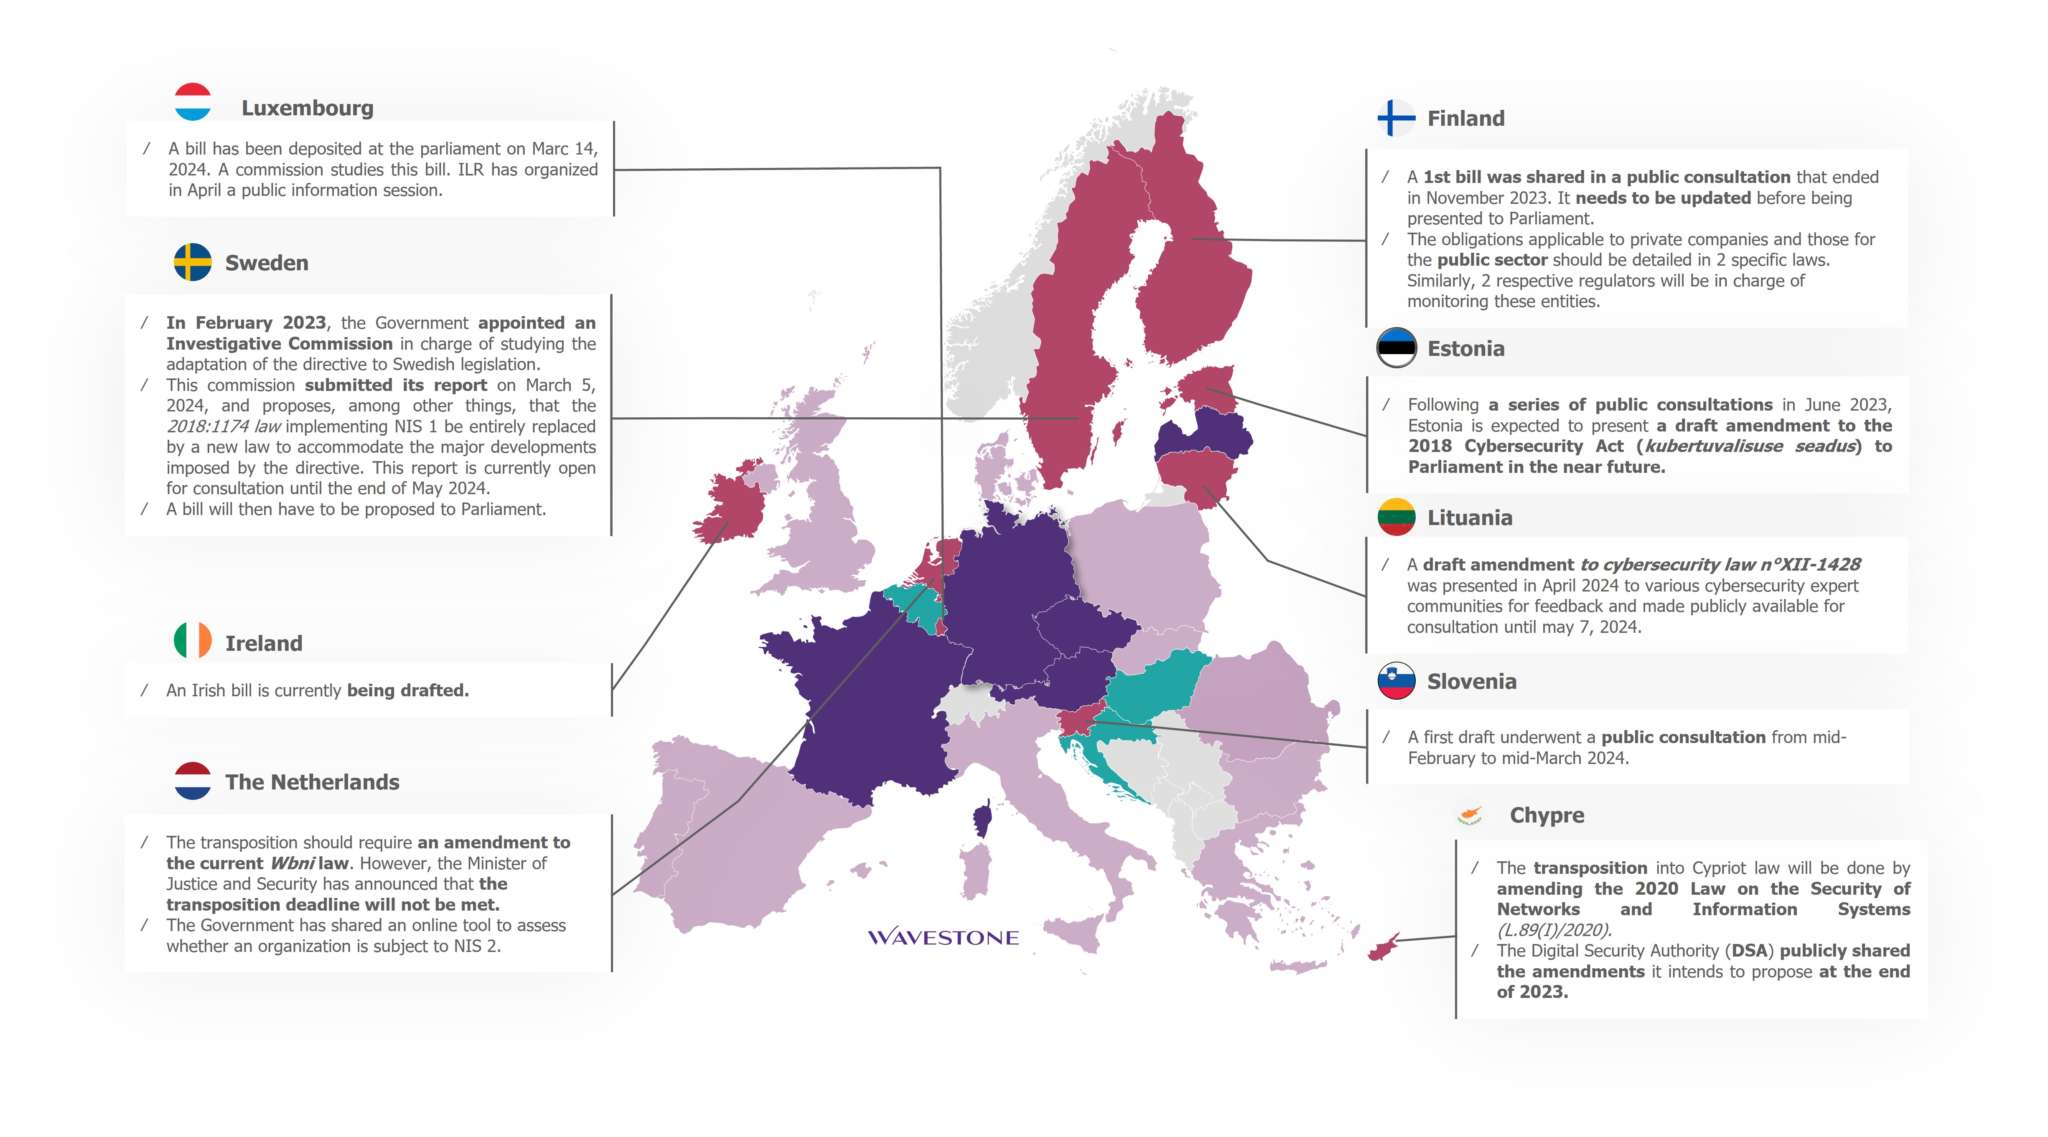
Към днешна дата държавите от ЕС са постигнали неравномерен напредък и понякога са възприели различни подходи към транспонирането (публични или закрити консултации, привеждане в съответствие с вече съществуващи национални закони, различна степен на комуникация, включително предоставяне на инструменти за самопомощ …). В тази статия се сравнява нивото на транспониране във всяка държава-членка.
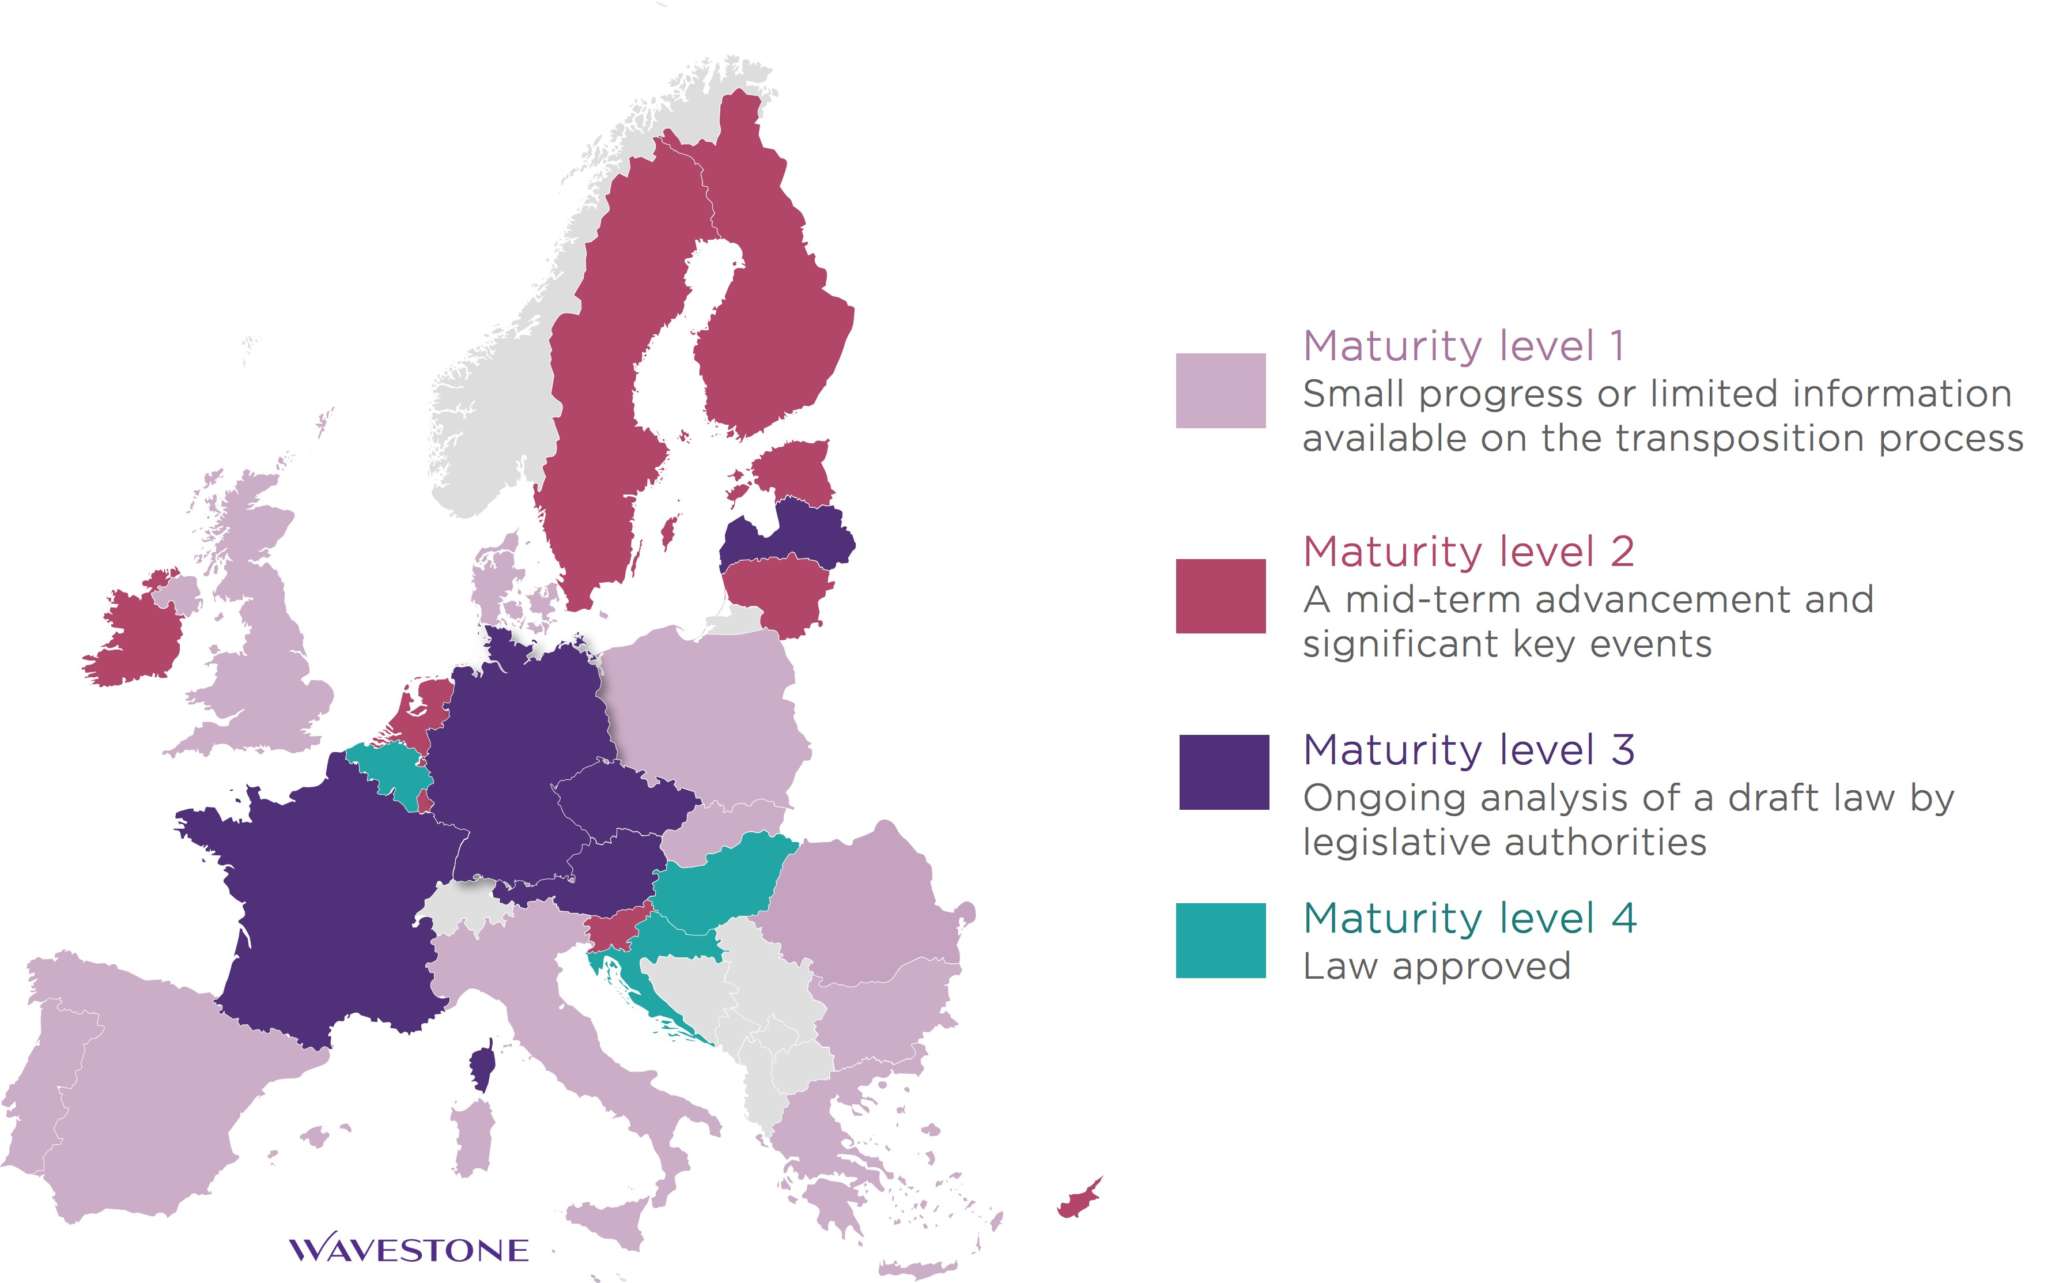
Най-напредналите страни (ниво на зрялост 3 и 4)

Държави със средносрочен напредък
(ниво на зрялост 2)
Държави в началото на процеса на транспониране (ниво на зрялост 1)
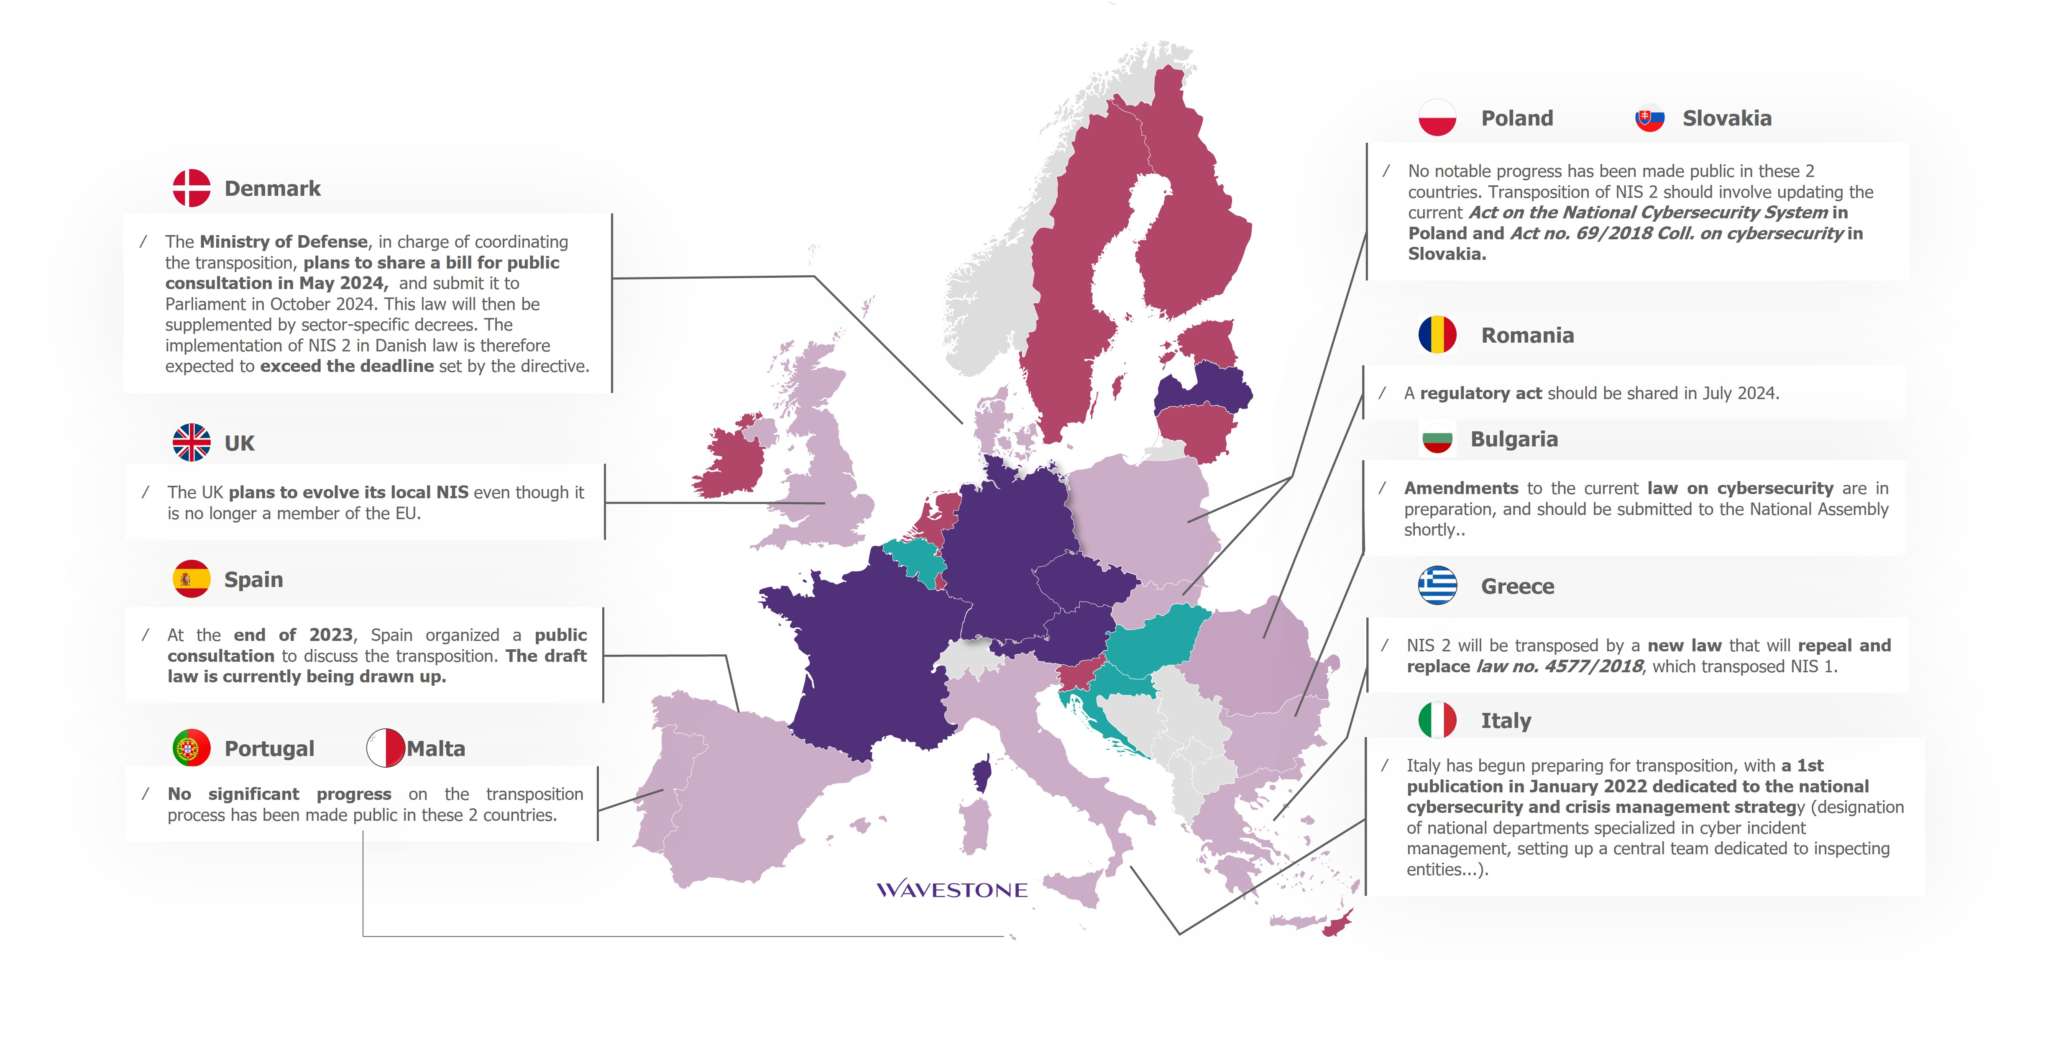
Данните са към 21.05.2024 г.