
Изследователи откриха 32 zero-day уязвимости и спечелиха $388 500
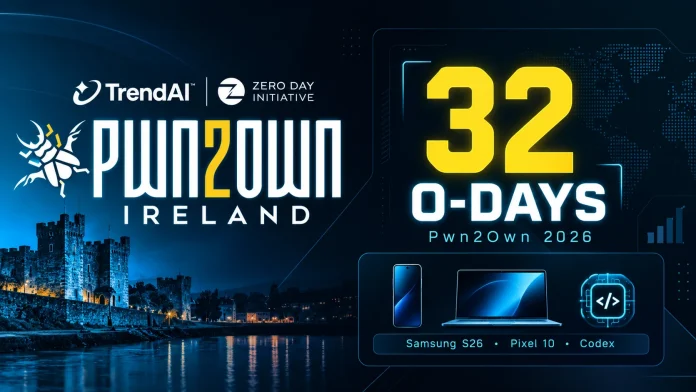
Още в първия ден на Pwn2Own Ireland 2026 изследователи по сигурността демонстрираха сериозни слабости в популярни потребителски и корпоративни устройства. Участниците използваха общо 32 zero-day уязвимости, а натрупаните награди достигнаха 388 500 долара.
Сред най-забележителните резултати беше двукратното компрометиране на Samsung Galaxy S26. Устройството е една от основните цели в категорията за мобилни телефони, заедно с iPhone 17 и Google Pixel 10.
Galaxy S26 стана една от основните мишени
През първия ден Interrupt Labs, Ikotas Labs и изследователят Нгуен Тхан Дат от Viettel Cyber Security демонстрираха успешни атаки срещу флагманския смартфон на Samsung.
Резултатите обаче идват с важна уговорка – част от използваните слабости в отделните демонстрации вече са били известни на производителя. Това не намалява значението на демонстрациите, но показва, че не всички показани експлойти представляват новооткрити уязвимости в момента на състезанието.
Седем zero-day уязвимости за Philips Hue
Сред най-успешните участници през първия ден бяха Ву Чи Тхан и Хуин Дък Тин от VinSOC, които оглавиха временното класиране.
Те получиха 40 000 долара, след като комбинираха седем zero-day уязвимости, за да компрометират Philips Hue Bridge Pro – централния хъб за управление на интелигентното осветление.
Екипът спечели още 40 000 долара за отделна верига от пет zero-day уязвимости срещу Oracle Autonomous AI Database.
Тези демонстрации са особено показателни за разширяването на атакуваемата повърхност към устройства и инфраструктура, които все по-често комбинират облачни услуги, автоматизация и ИИ.
Codex беше компрометиран с една уязвимост
Състезанието постави значителен акцент и върху ИИ инфраструктурата и инструментите за разработка.
Изследователи демонстрираха zero-day уязвимости в LiteLLM, а друг екип успя да компрометира облачния агент за програмиране OpenAI Codex чрез само една уязвимост за инжектиране на аргументи.
Това е важен резултат, защото показва различен тип риск при автономните инструменти за разработка. Когато ИИ агент разполага с достъп до команди, файлове или други системни функции, недостатъчната валидация на входа може да превърне привидно ограничена уязвимост в начин за контрол върху по-широка среда.
Принтери и интелигентни устройства също паднаха
В първия ден изследователите атакуваха и редица други категории. Бяха компрометирани Lexmark CX532adwe и Canon imageFORCE 1643F, а Sonos Era 300 отново беше успешно атакуван чрез комбинация от четири уязвимости.
Екипът White Noise Club се насочи към Google Pixel 10, но не успя да завърши експлойта в рамките на определеното време.
Тази година състезанието включва седем категории – мобилни телефони, принтери, интелигентни домашни устройства, приложения за съобщения, ИИ инфраструктура, ИИ инструменти за програмиране и нова категория за wellness и здравни устройства.
Целта е уязвимостите да бъдат поправени преди престъпниците
Pwn2Own се организира от Zero Day Initiative (ZDI) с цел да бъдат откривани и демонстрирани неизвестни уязвимости, преди те да бъдат използвани от реални нападатели.
След успешна демонстрация производителите получават 90 дни за разработване и публикуване на актуализации, преди ZDI да разкрие публично съответните уязвимости.
Това превръща състезанието не просто в демонстрация на умения, а в своеобразен тест на реалната устойчивост на продукти, които се използват ежедневно.
Вторият и третият ден ще донесат нови атаки
През втория ден изследователите отново ще атакуват устройства от категориите ИИ инфраструктура, принтери, интелигентен дом и wellness, както и Samsung Galaxy S26 и Google Pixel 10.
На третия ден фокусът отново ще включва двата флагмански смартфона, наред с множество устройства за интелигентен дом, ИИ инфраструктура и принтери.
За сравнение, по време на Pwn2Own Ireland 2025 участниците получиха 1 024 750 долара за 73 zero-day уязвимости. Това показва колко широк вече е обхватът на състезанието и колко разнообразни са платформите, които могат да се превърнат в отправна точка за атака.