

Изследователи в областта на киберсигурността публикуваха вътрешните механизми на новата заплаха, наречена Azov Ransomware, която е умишлено създадена да поврежда данни и да „нанася безупречни щети“ на компрометираните системи.
Разпространяван чрез друг зареждащ софтуер, известен като SmokeLoader, зловредният софтуер е описан от израелската компания за киберсигурност Check Point като „ефективен, бърз и за съжаление невъзстановим чистач на данни“. Произходът му все още не е установен.
Рутинната програма за изтриване на данни е настроена да презаписва съдържанието на файла на редуващи се 666-байтови парчета със случаен шум – техника, наречена периодично криптиране, която все по-често се използва от операторите на софтуер за откуп, за да избегнат откриването и да криптират файловете на жертвите по-бързо.
„Едно от нещата, които отличават Azov от обикновения рансъмуер, е модифицирането на определени 64-битови изпълними файлове, за да изпълнява свой собствен код“, казва изследователят на заплахи Иржи Винопал. „Модификацията на изпълнимите файлове се извършва с помощта на полиморфен код, така че да не може да бъде възпрепятствана от статични сигнатури.“
Azov Ransomware включва и логическа бомба – набор от условия, които трябва да бъдат изпълнени, преди да се активира злонамерено действие – за да детонира изпълнението на функциите за изтриване и връщане на данни в предварително определен момент.
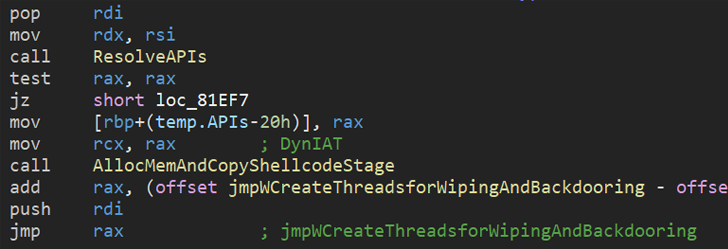
„Въпреки че при първоначално образецът на Azov се смяташе за скидсуеър […], при по-нататъшно проучване се откриват много напреднали техники – ръчно създадени асемблита, инжектиране на полезен товар в изпълними файлове с цел да се вкарат задни вратички в тях, както и няколко трика за антианализ, които обикновено са запазени за учебниците по сигурност или за високопрофилните маркови инструменти за киберпрестъпност“, добави Винопал.
Разработката идва на фона на множеството разрушителни атаки с файлови чистачи от началото на годината. Това включва WhisperGate, HermeticWiper, AcidRain, IsaacWiper, CaddyWiper, Industroyer2, DoubleZero, RURansom и CryWiper.
Миналата седмица фирмата за сигурност ESET разкри още един невиждан досега уайпер, наречен Fantasy, който се разпространява, използвайки атака по веригата за доставки, насочена към израелска софтуерна компания, за да се насочи към клиенти в диамантената индустрия. Зловредният софтуер е свързан с хакерска група, наречена Agrius.


