Злонамерени реклами, обслужвани от чатбота с изкуствен интелект (AI) на Microsoft Bing, се използват за разпространение на зловреден софтуер при търсене на популярни инструменти.
Констатациите идват от Malwarebytes, които разкриват, че нищо неподозиращите потребители могат да бъдат подмамени да посетят сайтове с капани и да инсталират зловреден софтуер директно от разговорите в Bing Chat.
Представен от Microsoft през февруари 2023 г., Bing Chat е интерактивно преживяване за търсене, което се захранва от големия езиков модел на OpenAI, наречен GPT-4. Месец по-късно технологичният гигант започна да проучва възможността за поставяне на реклами в разговорите.
Но този ход също така отвори вратите за заплахи, които прибягват до тактиката на злонамерената реклама и разпространяват зловреден софтуер.
„Рекламите могат да бъдат вмъкнати в разговор в Bing Chat по различни начини“, казва Жером Сегура, директор на отдела за разузнаване на заплахи в Malwarebytes. „Един от тези начини е, когато потребителят премине с мишката върху връзка и рекламата се покаже първа преди органичния резултат.“
В пример, изтъкнат от доставчика на киберсигурност, заявка в Bing Chat за изтегляне на легитимен софтуер, наречен Advanced IP Scanner, връща връзка, която при преминаване с мишката показва злонамерена реклама, насочваща към измамна връзка, преди официалния сайт, на който се намира инструментът.
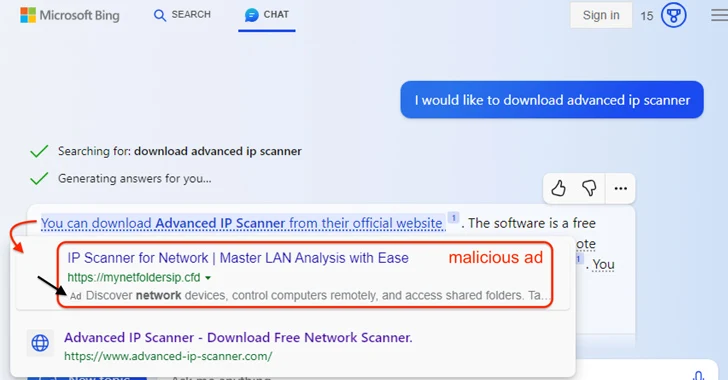
Щракването върху връзката отвежда потребителя до система за насочване на трафика (TDS), която снема отпечатъци и определя дали заявката действително произхожда от истински човек (за разлика от бот, обхождащ компютър или sand box), преди да го отведе до примамлива страница, съдържаща измамния инсталатор.
Инсталаторът е конфигуриран да стартира скрипт на Visual Basic, който изпраща сигнали до външен сървър с вероятната цел да получи полезния товар на следващия етап. Точното естество на доставения зловреден софтуер понастоящем е неизвестно.
Забележителен аспект на кампанията е, че извършителят е успял да проникне в рекламния акаунт на легитимен австралийски бизнес и да създаде рекламите.
„Престъпниците продължават да използват рекламите за търсене, за да пренасочват потребителите към злонамерени сайтове, в които се хоства зловреден софтуер“, каза Сегура. „С помощта на убедителни целеви страници жертвите лесно могат да бъдат подмамени да изтеглят зловреден софтуер и да не разберат нищо.“
Разкритието идва в момент, когато Akamai и Perception Point разкриха многоетапна кампания, която включва атакуване на системите на хотели, сайтове за резервации и туристически агенции със зловреден софтуер за кражба на информация и след това използване на достъпа до акаунтите, за да се посегне на финансови данни, принадлежащи на клиентите, като се използват фалшиви страници за резервации.
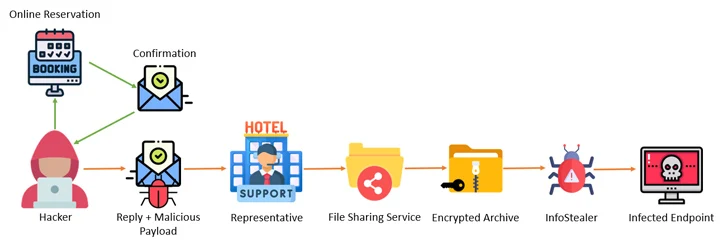
„Атакуващият, маскиран като хотел, се свързва с клиента чрез сайта за резервации, призовавайки го да „потвърди отново кредитната си карта“, след което открадва информацията на клиента“, заяви изследователят от Akamai Ширан Гез, отбелязвайки как атаките се възползват от чувството за спешност на жертвата, за да извършат операцията.
В доклад на Cofense, публикуван тази седмица, се казва, че секторът на хотелиерството е бил в края на „добре изработена и иновативна атака на социалното инженерство“, която е предназначена да достави зловреден софтуер за кражби като Lumma Stealer, RedLine Stealer, Stealc, Spidey Bot и Vidar.
„Към момента кампанията е насочена само към сектора на хотелиерството, като се цели предимно в луксозни хотелски вериги и курорти, и използва примамки, свързани с този сектор, като заявки за резервации, промени в резервациите и специални заявки“, заяви Cofense.
„Примамките както за разузнавателните, така и за фишинг имейлите съответстват на това и са добре обмислени.“
Фирмата за управление на фишинг заплахи в предприятията заяви, че е наблюдавала и зловредни HTML прикачени файлове, предназначени за извършване на атаки тип „браузър в браузъра“ (BitB), като обслужват привидно безобидни изскачащи прозорци, които подмамват получателите на имейли да предоставят своите идентификационни данни за Microsoft.
В още една демонстрация на развиващия се характер на фишинг атаките участниците в заплахите започнаха да използват техника, наречена ZeroFont, при която избрана част от тялото на съобщението се изписва с шрифт с размер нула пиксела, за да изглежда, че имейлът е преминал успешно проверките за сигурност.
По-конкретно, атаката включва манипулиране на визуализациите на съобщенията в Microsoft Outlook, така че „невидимият“ текст да се намира в началото на съобщението. По този начин се използва фактът, че клиентите за електронна поща показват всеки текст в изгледа на списъка, дори ако той е с нулев размер на шрифта.
„Въпреки че това е техника с незначително въздействие, тя все пак може да обърка някои получатели, за да повярват, че фишинг съобщението е надеждно“, заявиха от SANS Internet Storm Center (ISC). „Във всеки случай това е още едно малко допълнение към инструментариума на заплахите, което може да се използва за създаване на по-ефективни фишинг кампании.“
Откритията са знак, че престъпниците непрекъснато намират нови начини за проникване в неволни цели. Потребителите трябва да избягват да кликат върху непоискани връзки, дори ако изглеждат легитимни, да бъдат подозрителни към спешни или заплашителни съобщения, изискващи незабавни действия, и да проверяват URL адресите за индикатори за измама.