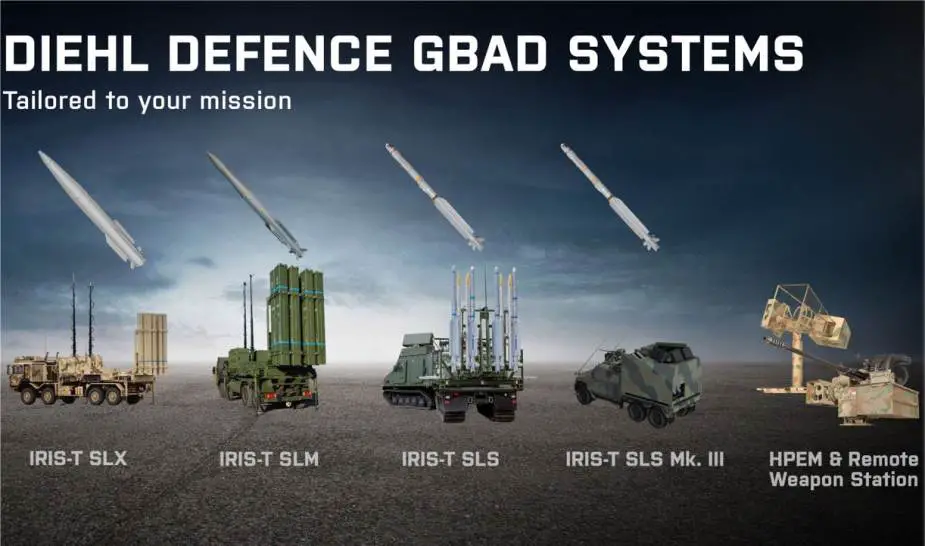

Професионален хакерски екип, свързан със севернокорейското правителство, е проникнал в Diehl Defence, германска компания, която произвежда системи за противовъздушна отбрана Iris-T, като е използвал хитра фишинг кампания с фалшиви предложения за работа и усъвършенствани тактики за социално инженерство, според доклад на Der Spiegel.
Атаката, за която се смята, че е дело на APT Kimsuky, съчетава използването на заложени в капани PDF файлове с фишинг примамки, предлагащи на служителите на Diehl Defence работа в американски отбранителни компании.
Насочването към Diehl Defence е важно, тъй като компанията е специализирана в производството на ракети и боеприпаси. През октомври миналата година Diehl Defence сключи договор за доставка на ракети въздух-въздух с малък обсег Iris-T за Южна Корея.
Според доклада на Der Spiegel изследователи от Mandiant са разследвали компрометирането и са установили, че нападателите са извършили подробно разузнаване на Diehl Defense преди spear-phishing атаките.
Der Spiegel съобщи, че хакерите от Kimsuky са скрили сървъра си за атаки зад адрес, съдържащ „Uberlingen“, което е препратка към местоположението на Diehl Defence в Überlingen в Южна Германия.
Сървърът за атаки също така е хоствал автентично изглеждащи страници за влизане на немски език, които са приличали на тези на телекомуникационния доставчик Telekom и имейл услугата GMX, което предполага, че нападателите са събирали масово данни за влизане на немски потребители.
От Mandiant не са успели да се свържат за коментар по доклада.
Kimsuky, известен също като APT43, Velvet Chollima, Emerald Sleet, TA406 и Black Banshee, се фокусира върху събирането на разузнавателна информация, включително в подкрепа на ядрените и стратегическите усилия на Пхенян.
Известно е, че групата за заплахи е насочена към правителства, мозъчни тръстове, изследователски центрове, университети и новинарски организации в САЩ, Европа и Азия.





