

В GitHub е публикуван „сложно проектиран“ троянски кон за отдалечен достъп (RAT), наречен Xeno RAT, който е достъпен за други хакери без допълнителни разходи.
Написан на C# и съвместим с операционните системи Windows 10 и Windows 11, RAT с отворен код идва с „цялостен набор от функции за отдалечено управление на системата“, според разработчика му, който се подвизава под името moom825.
Той включва обратен прокси сървър SOCKS5 и възможност за запис на аудио в реално време, както и включва модул за скрити виртуални мрежови изчисления (hVNC) по подобие на DarkVNC, който позволява на нападателите да получат отдалечен достъп до заразен компютър.
„Xeno RAT е разработен изцяло от нулата, което гарантира уникален и адаптиран подход към инструментите за отдалечен достъп“, заявява разработчикът в описанието на проекта. Друг забележителен аспект е, че той разполага с конструктор, който позволява създаването на персонализирани варианти на зловредния софтуер.
Струва си да се отбележи, че moom825 е разработчик и на друг базиран на C# RAT, наречен DiscordRAT 2.0, който е бил разпространяван от заплахи в рамките на злонамерен npm пакет с име node-hide-console-windows, както е разкрито от ReversingLabs през октомври 2023 г.
Фирмата за киберсигурност Cyfirma в доклад, публикуван миналата седмица, заяви, че е наблюдавала разпространението на Xeno RAT чрез мрежата за доставка на съдържание Discord (CDN), което още веднъж подчертава как увеличаването на достъпния и свободно достъпен зловреден софтуер води до увеличаване на кампаниите, използващи RAT.

„Основният вектор под формата на файл с пряк път, маскиран като снимка на екрана на WhatsApp, действа като програма за изтегляне“, заяви компанията. „Изтеглящото устройство изтегля ZIP архива от Discord CDN, екстрахира го и изпълнява полезния товар на следващия етап.“
Многоетапната последователност използва техника, наречена странично зареждане на DLL, за да стартира злонамерен DLL, като същевременно предприема стъпки за установяване на устойчивост и избягване на анализ и откриване.
Разработката идва в момент, когато Центърът за разузнаване на сигурността AhnLab (ASEC) разкри използването на вариант на Gh0st RAT, наречен Nood RAT, който се използва при атаки, насочени към Linux системи, позволявайки на противниците да събират чувствителна информация.
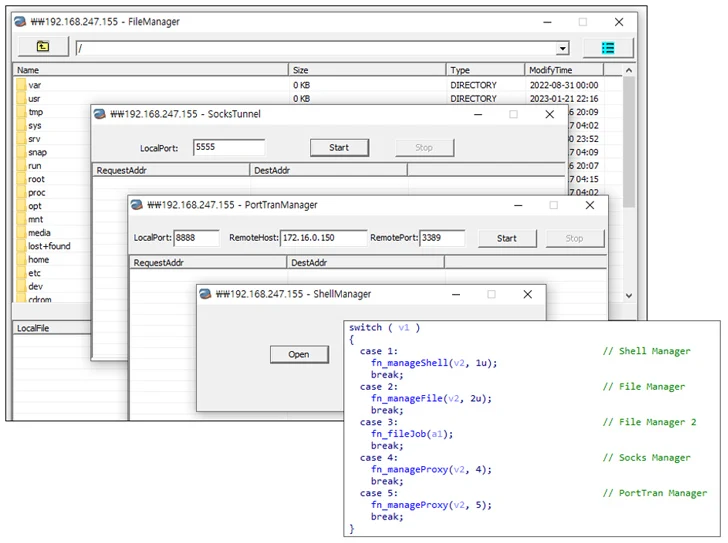
„Nood RAT е злонамерен софтуер със задна врата, който може да получава команди от C&C сървъра, за да извършва злонамерени дейности, като изтегляне на злонамерени файлове, кражба на вътрешни файлове на системите и изпълнение на команди“, заявиха от ASEC.
„Въпреки че е прост по форма, той е оборудван с функция за криптиране, за да избегне откриването на мрежови пакети, и може да получава команди за извършване на множество злонамерени дейности.“





