Нови открития на Binarly показват, че пропуск в сигурността, засягащ уеб сървъра Lighttpd, използван в контролерите за управление на базови платки (BMC), е останал непоправен от производители на устройства като Intel и Lenovo.
Въпреки че първоначалният недостатък е открит и поправен от поддържащите Lighttpd още през август 2018 г. с версия 1.4.51, липсата на CVE идентификатор или консултация означава, че той е бил пренебрегнат от разработчиците на AMI MegaRAC BMC, като в крайна сметка е попаднал в продукти, произведени от Intel и Lenovo.
Lighttpd (произнася се „Lighty“) е високопроизводителен уеб сървърен софтуер с отворен код, проектиран за скорост, сигурност и гъвкавост, като същевременно е оптимизиран за високопроизводителни среди, без да консумира много системни ресурси.
Безшумната поправка за Lighttpd се отнася до уязвимост при четене извън границите, която може да бъде използвана за екфилтриране на чувствителни данни, като например адреси на паметта на процеса, като по този начин позволява на участниците в заплахи да заобиколят важни механизми за сигурност, като например рандомизация на разположението на адресното пространство (ASLR).
„Липсата на бърза и важна информация за поправките на сигурността възпрепятства правилното обработване на тези поправки както по веригите за доставка на фърмуер, така и по веригите за доставка на софтуер“, заявиха от компанията за сигурност на фърмуера.
Грешките са описани по-долу –
- Четене извън границите в Lighttpd 1.4.45, използван във фърмуера на Intel M70KLP
- Четене извън границите в Lighttpd 1.4.35, използван във фърмуера на Lenovo BMC
- Четене извън границите в Lighttpd преди 1.4.51
Intel и Lenovo са решили да не се занимават с проблема, тъй като продуктите, включващи уязвимата версия на Lighttpd, са достигнали статут на изчерпани и вече не отговарят на изискванията за актуализации на сигурността, което на практика го превръща във вечен бъг.
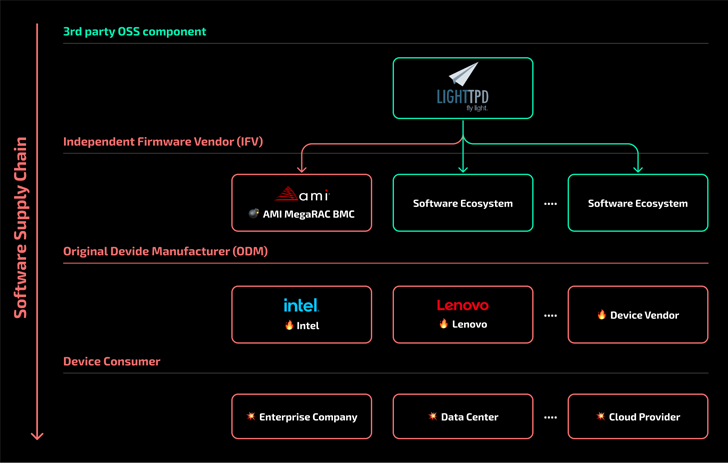
Разкритието подчертава как наличието на остарели компоненти на трети страни в последната версия на фърмуера може да премине през веригата на доставки и да създаде непредвидени рискове за сигурността на крайните потребители.
„Това е още една уязвимост, която ще остане завинаги непоправена в някои продукти и ще представлява риск с голямо въздействие за индустрията за много дълго време“, добави Бинарли.