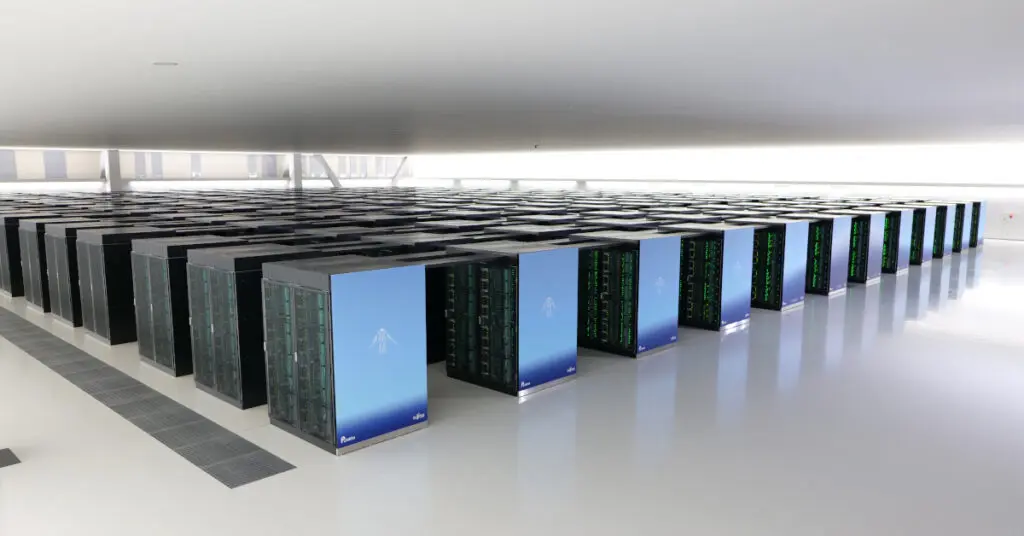

Японският суперкомпютър Fugaku е спрян след пробив в инфраструктурата на Центъра за изчислителни науки към изследователския институт RIKEN. Нападателите са получили достъп до няколко вътрешни сървъра и са внедрили зловреден софтуер, насочен към потребителски данни. При инцидента са компрометирани идентификационни данни на хиляди потребители, частни SSH ключове и изследователски файлове.
Компрометирани са данните на над 4500 потребители
Според публикуваната от RIKEN информация неоторизиран достъп е осъществен в периода от 10 до 13 ноември 2026 г. Нападателят е използвал публичното табло за състоянието на Fugaku, за да проникне в няколко вътрешни сървъра.
Разследването е потвърдило, че в част от системите е бил инсталиран зловреден софтуер, предназначен да събира потребителска информация.
Компрометираните данни включват:
- 4222 потребители на Fugaku – имена, имейл адреси и потребителски идентификатори;
- 375 потребители на Rikyu – имена и имейл адреси;
- частни SSH ключове и ключове за достъп, съхранявани на компютрите на потребителите;
- изследователски файлове, съхранявани на потребителските компютри.
RIKEN съобщава, че нападателят е използвал част от откраднатите ключове в опити за свързване с допълнителни системи. Разследването обаче не е установило последващ неоторизиран достъп или кражба на резултати от научни изследвания.
Организацията все още не е установила точния начин, по който е осъществен първоначалният пробив, и не е посочила предполагаем извършител.
Fugaku е спрян, достъпът на потребителите е ограничен
В отговор на инцидента RIKEN е спрял суперкомпютъра Fugaku на 14 ноември и е деактивирал ключовете за вход на потребителите. Изследователите са получили указания да оттеглят и подменят всички идентификационни данни, които са съхранявали в системата.
Работата на Fugaku ще бъде възобновена едва след като RIKEN потвърди, че инфраструктурата е безопасна за използване.
Планът за възстановяване включва отстраняване на експлоатираната софтуерна уязвимост, преизграждане на компрометираните сървъри, преглед на мрежовата конфигурация и внедряване на усъвършенствани мерки за сигурност, базирани на ИИ.
Потребителите са посъветвани да оттеглят всички SSH ключове и други идентификационни данни, съхранявани на Fugaku, както и да следят за подозрителни имейли, изпращани от името на RIKEN.
Два суперкомпютъра за научни изследвания
Центърът за изчислителни науки на RIKEN управлява два суперкомпютъра, предоставяни за използване от академични и индустриални организации.
Fugaku е въведен в режим на споделено използване през март 2021 г. С изчислителна мощност от 537 петафлопса той се използва за разработване на лекарства, прогнозиране на екстремни метеорологични явления и симулации на разпространението на вируси по въздушен път.
Вторият суперкомпютър, Rikyu, разполага с мощност от 64 петафлопса и е предназначен за научни изследвания, свързани с ИИ.
Говорител на RIKEN е заявил пред BleepingComputer, че към момента няма допълнителна информация за инцидента. Организацията обещава да публикува нови данни, когато разследването установи повече подробности.
Случаят показва потенциалния мащаб на последиците от компрометирането на инфраструктура, използвана от научни организации. Освен лични данни, подобни системи могат да съдържат чувствителни изследователски материали и идентификационни средства, които осигуряват достъп до други изчислителни ресурси.