
Киберинцидент срещу доставчик на хладилно оборудване засегна три обекта на френската национална служба по кръводаряване EFS. Атакуващите са променили температурните и настройките за размразяване на хладилните камери, в които се съхраняват кръвни продукти и биологични проби. Организацията съобщава, че не са установени здравни последици или загуби на кръвни продукти.
Френската служба по кръводаряване (Établissement français du sang, EFS) потвърди, че инцидентът е възникнал на 2 ноември 2026 г. и е засегнал системи за наблюдение и управление на хладилни камери в три нейни обекта.
Според съобщението на EFS от 3 ноември службата не е била пряка цел на атаката. Нападателите са компрометирали доставчик на хладилно оборудване, чиито системи се използват за дистанционно наблюдение и управление.
Компрометирани настройки на хладилните камери
Европейският доставчик Coolworld Rentals потвърди, че киберинцидент със софтуер за дистанционно наблюдение е засегнал ограничен брой негови хладилни устройства.
Компанията заявява, че атакуващите са използвали уязвимост в компонент на трета страна, който не е бил под нейния пряк контрол. Coolworld съобщава, че е реагирала своевременно и е предприела мерки за ограничаване на въздействието.
Доставчикът не е назовал конкретни засегнати клиенти и заявява, че работи с организациите, които са били повлияни от инцидента.
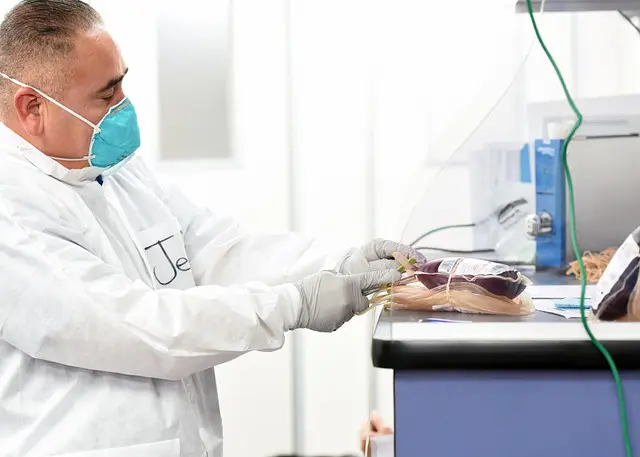
В обектите на EFS атаката е довела до повишаване на температурните и праговете за размразяване до изключително високи стойности. Хладилните камери съхраняват кръвни продукти преди разпределянето им към болници, както и биологични проби.
Навременната реакция предотвратява загуби
Системите за мониторинг и алармиране на EFS са регистрирали бързо температурните промени. Това е позволило на техническите екипи да коригират засегнатото оборудване или да преместят продуктите в други хладилни съоръжения.
Организацията съобщава, че:
- не са установени последици за здравето;
- няма докладвани загуби на кръвни продукти;
- плазмата за трансфузии и плазмата за производство на лекарства са били преместени или обезопасени;
- дейностите по събиране и разпределение на кръв са продължили без прекъсване.
Техническите екипи на EFS работят съвместно с френската национална агенция за киберсигурност ANSSI и Министерството на здравеопазването. Организацията е засилила наблюдението на хладилното оборудване и температурните показатели.
Нова вълна от атаки срещу хладилни системи в Европа
Инцидентът във Франция е част от поредица атаки срещу хладилна инфраструктура в европейски търговски обекти.
През октомври кибератаки нарушиха работата на хладилни системи в приблизително 250-350 френски супермаркета, включително магазини на Intermarché, Carrefour Market, Monoprix, Leclerc и Super U.
Според публикуваната информация нападателите са компрометирали контролери за хладилно оборудване, работещи с по-стари версии на софтуер на Danfoss. Те са активирали дистанционно автоматични функции за размразяване, което е повишило температурите и е принудило магазини да изхвърлят охладени и замразени продукти.
Атаките са засегнали контролери Danfoss AK-SM/AK-SC и Copeland/Dixell XWEB, използвани за дистанционно наблюдение и управление на хладилни инсталации.
През ноември е регистрирана нова вълна, засегнала над 115 магазина в Белгия, Нидерландия, Швеция, Люксембург, Ирландия и Естония. Някои системи са били изключени напълно, а при други температурните настройки са променени дистанционно.
В един шведски супермаркет системата reportedly започнала да генерира топлина, а в друг температурата била променена на 50°C.
Уязвимости в контролерите Danfoss
Белгийската компания за хладилно оборудване Sabcobel съобщи по-рано, че нападателите зад ноемврийските инциденти са използвали същата уязвимост като при октомврийските атаки във Франция.
През 2025 г. американската агенция CISA публикува предупреждение за две уязвимости в контролерите Danfoss AK-SM 8xxA:
- CVE-2025-41450;
- CVE-2025-41451.
Те могат да позволят заобикаляне на автентикацията и дистанционно изпълнение на команди върху уязвими системи, което потенциално дава възможност за управление на хладилното оборудване.
Засега обаче не е потвърдено дали именно тези уязвимости се използват в текущите атаки.
Когато киберинцидентът засяга физическата инфраструктура
Случаят с EFS показва как компрометирането на външен доставчик може да се пренесе към критични процеси в здравеопазването. Хладилните системи не са просто ИТ активи – тяхната работа има пряко значение за качеството и безопасността на кръвните продукти.
Инцидентът подчертава необходимостта от защита на дистанционния достъп до индустриални и сградни системи, ограничаване на зависимостите от доставчици и независими механизми за мониторинг и алармиране. В този случай именно температурното наблюдение и бързата реакция на персонала са предотвратили загубата на продукти.