
Разследванията на САЩ за предполагаеми кибератаки срещу петролни и газови танкери показват колко трудно е да се поддържа реална изолация на корабните системи. Потвърдена злонамерена активност има, но част от най-тежките твърдения за саботаж остават непотвърдени.
Американските власти се качват на борда
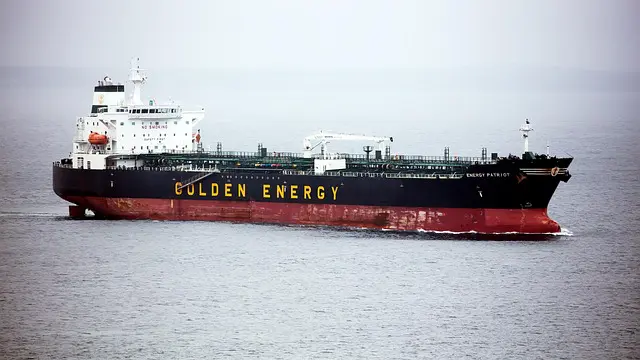
В края на август американската брегова охрана и ФБР са извършили проверки на два танкера, пътуващи към САЩ, след данни за компрометирани корабни мрежи.
Първият кораб – регистрираният под флага на Либерия петролен танкер VL Prosperity – е бил проверен на 21 август. На борда са работили представители на бреговата охрана, корабен инспектор, екип за защита от кибератаки и екип на ФБР. Проверката е продължила четири дни.
Командването на киберзащитата на бреговата охрана е потвърдило наличие на злонамерена киберактивност. В същото време няма данни за прекъсване на работата на кораба, загуба на устойчивост, опасност за екипажа или въздействие върху околната среда.
Вторият кораб – газовият танкер Kohaku, превозващ втечнен нефтен газ, е бил проверен на 24 август.
През септември е постъпил сигнал и за предполагаема атака срещу LNG танкера Vivit Africa, превозващ американски природен газ към Италия. На този етап американските власти следят действията на близо 20 кораба в различни части на света.
Потвърдена атака не означава доказан саботаж
Около VL Prosperity се разпространиха твърдения, че нападателите са намалили охлаждащия поток към двигателя, увеличили са оборотите му и са блокирали наблюдението на резервоарите за гориво и двигателно масло.
Тези твърдения обаче произлизат от рускиезичен канал в Telegram и ирански медии. Морската компания за киберсигурност Cydome е анализирала публикуваните снимки и е установила признаци, че те са манипулирани и вероятно показват машинно отделение на друг кораб.
Затова трябва да се направи ясно разграничение.
Злонамерена киберактивност на борда на VL Prosperity е потвърдена. Твърденията за конкретен саботаж на корабните системи не са потвърдени.
Има информация и за прекъсване на комуникациите на кораба за около 30 часа край Гибралтар. Техническият оператор на плавателния съд е заявил, че корабът е освободен за нормална експлоатация и очаква окончателния доклад на американските власти.
До момента няма официално приписване на атаката към конкретен нападател.
Твърденията за Vivit Africa са още по-сериозни
Случаят с Vivit Africa заслужава особено внимание, макар че и тук информацията все още не е потвърдена.
Членове на екипажа са заявили пред специализирано морско издание, че нападателите временно са получили контрол върху системи за управление на налягането и предпазни клапани, докато корабът е преминавал през Гибралтарския проток. Според твърденията впоследствие са били засегнати системи за контрол на налягането в товарните резервоари и управлението на отделянето на изпаренията от втечнения природен газ.
Италианската брегова охрана представя по-предпазлива картина. Според нея капитанът е съобщил за неизправност в системите за наблюдение на параметрите на товара, като причината все още не е установена. Товарът не е бил разтоварен в Италия.
Ако твърденията за намеса в системите за управление на налягането бъдат потвърдени, това вече би представлявало директен риск за безопасността на кораба, а не просто компрометиране на информационни системи.
При LNG товарите температурата е около -162 градуса по Целзий. Част от газа неизбежно се изпарява и трябва да бъде управляван чрез специализирани системи, които поддържат налягането в допустими граници.
Затова компрометирането на управлението на тези процеси би било съществено по-сериозно от прекъсване на комуникационна или информационна услуга.
Корабът е плаваща индустриална система
Случаите показват защо предположението, че корабните контролни системи са безопасни само защото са отделени от интернет, вече не е достатъчно.
Съвременният кораб може да разполага с няколко критични системи за управление, които имат връзки с производители, доставчици на софтуер и технически оператори. Това създава доверени канали, които могат да преминат през иначе добре сегментирана инфраструктура.
Точно тези връзки трябва да бъдат разглеждани като част от атакуемата повърхност.
Проблемът не е само дали даден контролер е свързан директно към интернет. Важният въпрос е кой може да достигне до него, през коя система, с каква идентичност и с какви права.
Вашингтон превръща морската киберзащита в регулаторен приоритет
САЩ вече предприемат и институционални мерки. На 31 август американската брегова охрана създаде Office of Maritime Cybersecurity Policy, което трябва да координира политиката за киберзащита на пристанища, кораби и морски съоръжения.
Мярката идва на фона на нови изисквания за киберзащита в морския транспорт.
За операторите това означава постепенна промяна в подхода. Киберзащитата на корабните системи вече няма да бъде въпрос единствено на застраховане, вътрешни политики или технически препоръки. Корабният OT все по-ясно се превръща в обект на реална проверка и контрол.
ИИ ускорява атаките, но не решава основния проблем
В същата картина се вписва и използването на ИИ при други атаки срещу индустриални среди.
През май Dragos описа атака срещу водоснабдителна и канализационна инфраструктура в района на Монтерей, Мексико. Според разследването нападателите са използвали комерсиални ИИ модели за ускоряване на разузнаването, планирането на проникването, разработването на зловреден код, страничното придвижване и изнасянето на данни.
Тук ИИ не променя основния принцип на атаката. Той намалява времето и човешкия труд, необходими за извършването на отделните етапи.
Същият риск се вижда и при открити мрежови устройства и остарели протоколи. Анализ на Cybernews например установи инфраструктура с десетки хиляди компрометирани IP адреси, включително устройства, използващи PPTP и L2TP и защитени със слаби пароли.
Техническият проблем в подобни случаи не е сложен. Именно това го прави опасен.
Старо устройство, фабрична парола или непроверена външна връзка могат да се превърнат в мост към много по-критична система.
„Въздушната междина“ трябва да се поддържа постоянно
Друг пример идва от кампанията Operation RapidRust, приписвана от Zscaler ThreatLabz на групата APT36, известна и като Transparent Tribe.
Използваният зловреден код RUSTYSHADE използва частни хранилища в GitHub като канал за командване и управление. Други компоненти могат да копират зловредни файлове и преки пътища към USB устройства.
Това е важно за индустриалните среди, защото показва ограниченията на т.нар. air gap – физическата или логическата изолация на мрежа не е абсолютна защита, ако хора, носители на данни или доверени устройства могат да пренасят информация между средите.
В този смисъл въздушната междина не е свойство на една мрежа. Тя е процес, който трябва постоянно да бъде поддържан и контролиран.
Следващият въпрос е какво ще покажат разследванията
При танкерите окончателните доклади ще бъдат решаващи. Разследването на американската брегова охрана и ФБР трябва да установи откъде е започнала атаката срещу VL Prosperity и какво точно е било засегнато. При Vivit Africa предстои да стане ясно дали твърденията на екипажа за намеса в системите за безопасност ще бъдат потвърдени от техническите данни.
Междувременно операторите трябва да знаят кои корабни контролни системи имат връзки с външни доставчици, как се осъществява достъпът до тях и кои идентичности могат да достигнат до критичните функции.
Това е по-важно от самия въпрос дали дадена система е „свързана с интернет“. Защото при съвременния кораб най-опасният път към OT може да не минава през директна интернет връзка, а през легитимен доставчик, отдалечена поддръжка, компрометирана идентичност или преносим носител.