
Нарушението и реакцията на AnyDesk
На 2 февруари приложението за отдалечен работен плот AnyDesk стана обект на пробив в киберсигурността, което бе значимо събитие в областта на цифровата сигурност. Хакери проникнаха в производствената среда на AnyDesk, което породи опасения относно целостта на данните и сигурността на потребителите. Въпреки че беше потвърдено, че токените за удостоверяване, уникални за всяко потребителско устройство, не са били откраднати, AnyDesk предприе предпазни мерки, като отмени всички пароли за своя уеб портал и всички предишни сертификати за подписване на код – ход, насочен към засилване на мерките за сигурност.
Потребителите бяха посъветвани да сменят паролите си, за да предотвратят неоторизиран достъп, и бяха силно насърчени да актуализират софтуера си AnyDesk до най-новата версия (8.0.8 или 7.0.15 за Windows), която е защитена с нов сертификат, за да се намалят всички рискове, свързани с компрометираните сертификати. Проверете често задаваните въпроси за AnyDesk: https://anydesk.com/en/faq-incident
Инцидентът подчертава постоянно съществуващата заплаха от кибератаки. Той служи като напомняне за уязвимостите, присъщи на операционните системи и софтуерните приложения, и за постоянната необходимост от надеждни практики за управление на позициите за киберсигурност. Както потребителите, така и компаниите трябва да останат активни в актуализирането и защитата на своя софтуер, за да се защитят от променящия се пейзаж на киберзаплахите.
Как WatchGuard може да помогне
Насърчаваме всички клиенти и партньори да следват препоръките на AnyDesks за обновяване до най-новата версия на техния софтуер (версия 8.0.8 и 7.0.15).
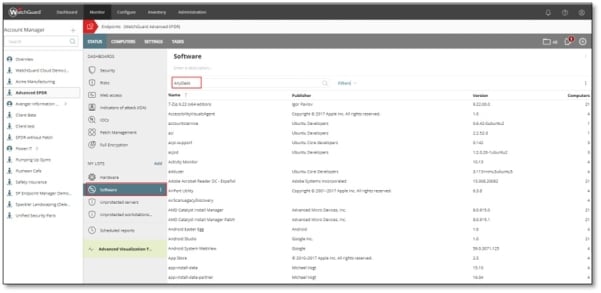
Всички решения за сигурност на крайни точки на WatchGuard включват функционалност за инвентаризация на хардуера и софтуера. В нея са посочени софтуерът, неговата версия и крайните точки, в които е инсталиран. По този начин е лесно да се идентифицират машините, на които е необходимо актуализиране или деинсталиране на софтуер, особено ако политиката за сигурност на компанията забранява отдалечен достъп до приложения.
Ето как да съставите списък на хостовете, които все още трябва да бъдат актуализирани: Отидете в Монитор > Крайни точки > Софтуер и потърсете всеки софтуер с име AnyDesk.